
En pocas palabras: Con los agentes compañeros de Gemini, anunciados por Google Cloud el 8 de octubre de 2026, no le prestás tu token personal a la IA: el agente tiene identidad propia, email @agents.company.com y almacenamiento persistente, y solo accede a las carpetas que vos o tu equipo le compartan.
El 8 de octubre de 2026 Google Cloud presentó los agentes compañeros Gemini (coworker agents): agentes de IA con identidad propia, email propio y almacenamiento persistente, que solo acceden al contexto que vos o tu equipo les compartan, como una carpeta de Drive, y no a tu cuenta personal.
Un coworker agent de Gemini Enterprise es un agente de IA que se suma al equipo como un miembro más, con rol definido y persistente, cuenta propia de Workspace y almacenamiento propio. Gemini Enterprise es la plataforma de Google donde los equipos descubren, crean, comparten y ejecutan agentes de IA. El agente trabaja con las carpetas que le compartís, no con tu token personal.
En este artículo:
- En 30 segundos
- ¿Por qué darle a un asistente de IA acceso a tu Drive personal es un riesgo?
- ¿Qué son los agentes compañeros Gemini que anunció Google en Gemini at Work 2026?
- ¿Cómo se comparte una carpeta con un agente de IA en Google Drive?
- ¿Qué ventajas de seguridad y auditoría tiene un agente con identidad propia?
- ¿Qué cosas no hay que delegarle todavía a un agente de IA?
- ¿Cómo verificar que el agente ve solo lo que debería?
- Qué está confirmado y qué falta saber
- Errores comunes al darle carpetas a un agente
- Preguntas Frecuentes
- Conclusión
- Fuentes
En 30 segundos
- Google Cloud anunció el 8 de octubre de 2026, en Gemini at Work, el Gemini agent, que puede actuar como coworker agent con rol fijo dentro de un equipo.
- Según el blog oficial, el agente tiene email propio (@agents.company.com), almacenamiento persistente y acceso solo al contexto que le den las personas.
- En el ejemplo de dev.to, la alternativa al token OAuth es compartir una carpeta con el email del agente con permiso de Lector.
- El blog no aclara si está en preview o disponibilidad general, ni cuánto cuesta.
¿Por qué darle a un asistente de IA acceso a tu Drive personal es un riesgo?
Porque un token OAuth o una API key le prestan al asistente tu identidad completa, y para él tu Drive es un único espacio plano: lee todo lo que vos podés leer, sin distinguir un roadmap de un borrador privado.
Ponele que sos product manager y, para armar el resumen trimestral, le das a un plugin de chat acceso total a tu Drive. Según el relato que publicó el blog de desarrolladores dev.to el 10 de octubre de 2026, horas después un ingeniero pidió un resumen semanal entre áreas y el asistente incluyó, bajo el título “Feedback ejecutivo”, un fragmento de un borrador confidencial sobre el salario y el bono del propio PM, enviado por su director el día anterior.
Ojo con el origen. Es una anécdota de un blog, no un incidente documentado por Google, y no hay forma de verificarla desde afuera.
Igual, el mecanismo es creíble: subís el plugin, lo conectás con tu cuenta, anda bárbaro, lo sumás a un par de canales, alguien le pide un resumen que cruza áreas y de repente tu borrador de compensaciones aparece en un bullet porque ambos documentos vivían en la misma cuenta. No hay error de prompt. Según el relato, el asistente indexó los dos archivos sin dudar.
Mi lectura: pedirle por prompt que “ignore lo privado” es frágil. El límite lo pone un texto, no la infraestructura. Te puede servir nuestra guía completa de Gemini.
¿Qué son los agentes compañeros Gemini que anunció Google en Gemini at Work 2026?
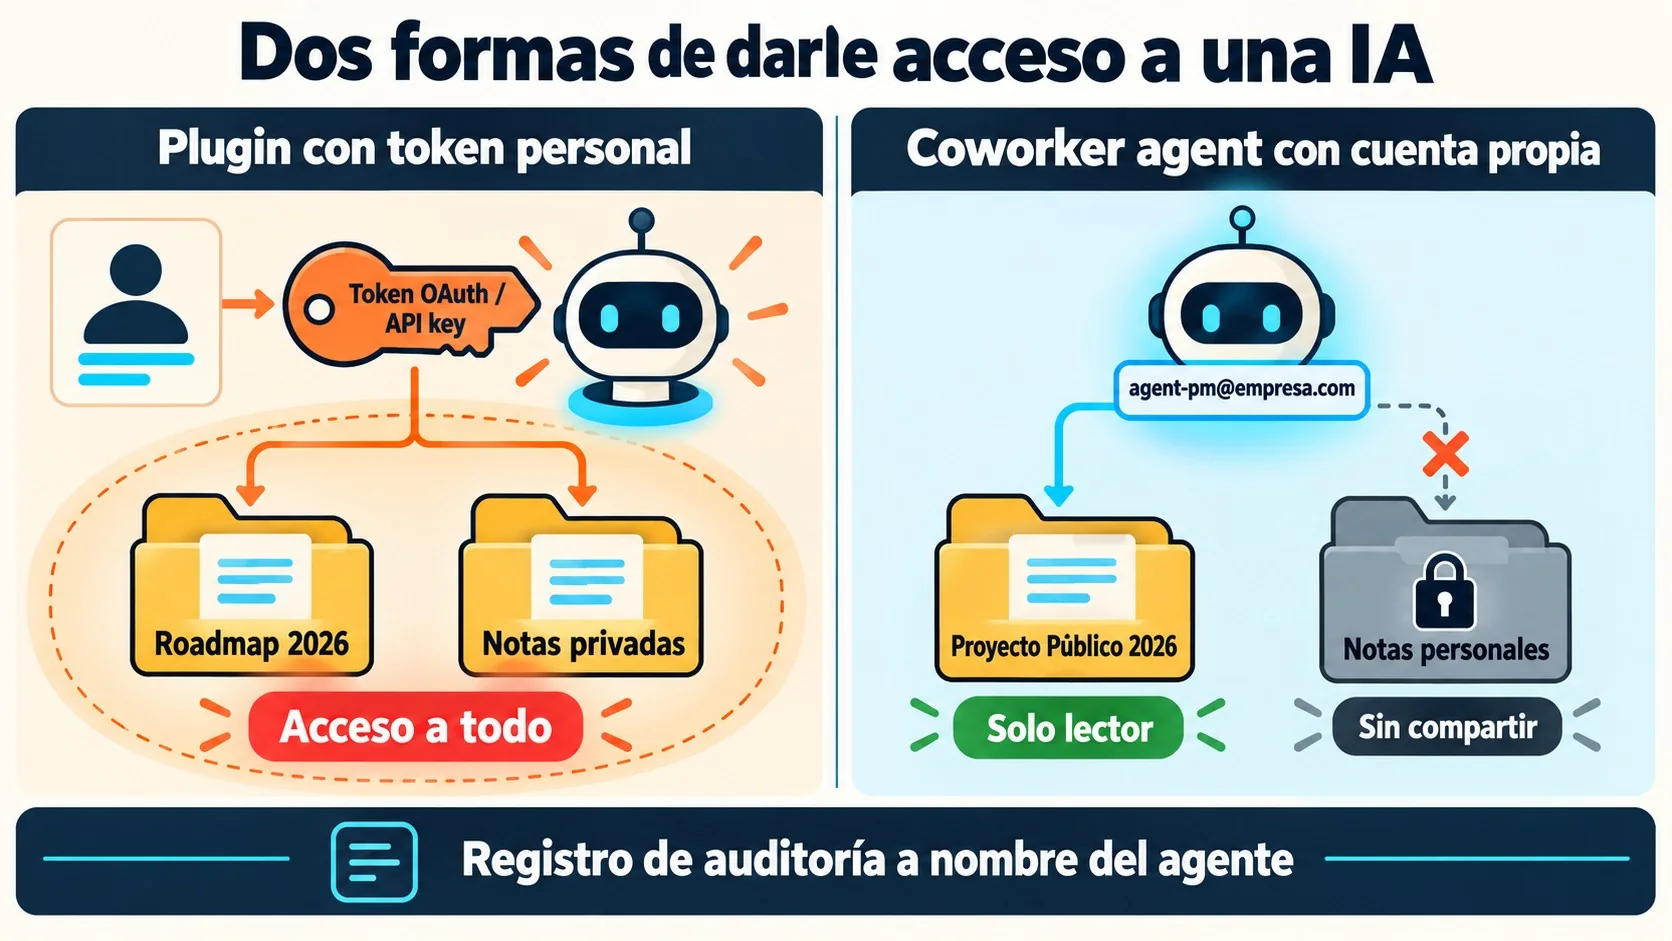
Son agentes de Gemini que se suman a un equipo como miembros, con rol definido, email propio, almacenamiento persistente y acceso solo al contexto que les den las personas. Google Cloud los presentó dentro del anuncio del Gemini agent, un agente universal de trabajo, en un blog adaptado de la keynote de su CEO, Thomas Kurian.
La frase clave del blog dice: “Coworker agents have dedicated identities including their own @agents.company.com emails, their own persistent storage, and only have access to the context that you or your team members provide”. Traducido: los agentes compañeros tienen identidades dedicadas, con email propio @agents.company.com y almacenamiento persistente, y solo acceden al contexto que vos o tu equipo les den.
La cobertura de Infobae (Europa Press) agrega que el agente puede tener una cuenta propia de Workspace y que el equipo trabaja con él “como si fuera otra persona”. El blog de Google también indica que el agente recibe su propia cuenta de Workspace, con email, calendario, Drive y presencia en el directorio de la empresa, y el artículo de dev.to lo detalla como calendario independiente, un Drive dedicado y una ficha en el directorio.
Sobre Gemini Enterprise: la ayuda de Workspace lo describe como una plataforma segura para descubrir, crear, compartir y ejecutar agentes. Según el propio blog de Google, casi el 90% de las empresas del Fortune 100 usa Gemini Enterprise y casi el 80% de los clientes de Google Cloud usa sus productos de IA (cifras de la empresa, sin auditoría externa).
Lo que no queda claro: el blog no indica si los coworker agents están en preview o en disponibilidad general, ni da precios. Es lo primero que preguntaría antes de planificar nada.
¿Cómo se comparte una carpeta con un agente de IA en Google Drive?
Como con una persona nueva: el administrador crea la cuenta del agente, vos compartís la carpeta del proyecto con ese email con permiso de Lector y lo sumás al Space de Google Chat donde trabaja el equipo. No pegás tokens ni configurás scopes de OAuth.
El artículo de dev.to lo muestra con dos escenas. En la primera, un plugin con OAuth personal recibe “escaneá mi Drive y armá una actualización para el equipo” y devuelve, mezclados, el roadmap de producto 2026 y unas notas privadas del director que recomendaban un aumento del 15%. En la segunda, el administrador crea [email protected], la persona comparte solo la carpeta “2026 Public Project” con permiso de Lector y deja “Personal Notes” sin compartir. El agente resume hitos (el flujo de autenticación pasó validación, las pruebas de regresión corren el jueves) y dos observaciones de QA, y nada más. Si querés profundizar, mirá cómo activar Gemini directamente en Chrome.
Aclaración: son ejemplos ilustrativos. Los prompts y resultados vienen del artículo de dev.to, no de pruebas propias, y el email del agente es de muestra.
La estructura de carpetas que sugiere el artículo es lo más reproducible:
- Project_2026/01_Confidential_Budgets: solo para PMs humanos, sin compartir con el agente.
- Project_2026/02_Team_Workspace: compartida con el agente como Lector, con archivos como Milestone_Log.gdoc y Requirements_Matrix.gsheet.
- Space de Chat del proyecto: invitás al agente desde “Invitar miembros” y responde a menciones explícitas.
- Objetivos asíncronos: en lugar de consultas sueltas, le asignás una tarea recurrente, por ejemplo revisar Milestone_Log.gdoc todos los días hábiles a las 16:00 y publicar un resumen si algún área no entregó su estado.
Según dev.to, si los hitos van en fecha el agente se queda callado. Eso es valioso y poco común en herramientas que quieren demostrar que “trabajan”.
¿Qué ventajas de seguridad y auditoría tiene un agente con identidad propia?
Cada edición, mail o evento queda a nombre del agente y no tuyo, y el acceso se da o se quita compartiendo o dejando de compartir una carpeta. Eso mejora la trazabilidad y el menor privilegio, aunque Google solo respalda una parte de lo que detalla dev.to.
Lo que respalda el anuncio de Google, según la cobertura de Infobae:
- Identidad independiente: cada agente se registra y se gestiona como un empleado más.
- Permisos granulares: basados en roles y aprobados siempre por administradores.
- Auditoría: las acciones se atribuyen al agente correspondiente, lo que ayuda a detectar anomalías.
- Aislamiento: entorno propio para los agentes y tráfico que pasa por Agent Gateway, descrito como un cortafuegos con IA.
Lo que solo detalla dev.to: revocación inmediata al sacar al agente de la hoja de compartir, respuesta únicamente a menciones dentro de cada Space, Unidades Organizativas para aplicar políticas (por ejemplo, bloquear links públicos externos) y un historial de versiones que distingue al agente del humano. Suena bien, pero no lo vi confirmado en la documentación oficial que revisé.
Para administradores hay un control concreto en la ayuda de Workspace: en la Consola de administración, en Apps, Servicios adicionales de Google, Google Cloud Platform, la opción “Permitir el acceso a las apps de Workspace”. Por defecto está activa si el uso compartido de servicios de Google Cloud está activado, se puede limitar por unidad organizativa o grupo, y los cambios pueden tardar hasta 24 horas. Ese ajuste es para Gemini Business y Enterprise en general, no específico de los coworker agents. Esto se conecta con lo que analizamos en integrar la API de Gemini con Node.js.
¿Qué cosas no hay que delegarle todavía a un agente de IA?
Según el artículo de dev.to, quedan en manos humanas los pagos y compras, los compromisos legales vinculantes y las evaluaciones de personal o contrataciones. Tampoco conviene conectar al agente con ERP, sistemas contables o bases de clientes el primer día: empezá con una sola carpeta cuyos inputs y outputs puedas auditar.
El agente puede resumir facturas, revisar cambios en un contrato o juntar métricas de sprint. La firma, el pago y la evaluación siguen siendo de una persona.
Ahora bien, el aislamiento “automático” depende de cómo armes las carpetas: si compartís la carpeta madre, el agente ve todo lo que cuelga de ella.
Una aclaración sobre modelos. Google dice que el Gemini agent orquesta la familia Gemini y los modelos Claude de Anthropic, pero lo dice del agente en general. El ruteo entre modelos que dev.to atribuye a los coworker agents no figura como detalle técnico específico en el blog.
¿Cómo verificar que el agente ve solo lo que debería?
Una propuesta editorial, no un procedimiento de Google ni algo que hayamos probado: antes de darle trabajo real, armá un banco de pruebas con datos ficticios. Sobre eso hablamos en la prueba a ciegas de ensayos.
- Dos carpetas de prueba: una compartida con el agente y otra hermana sin compartir, cada una con un documento que contenga una frase marcadora distinta.
- Una consulta de barrido: pedile que liste todo lo que puede leer y citá las frases marcadoras.
- Criterio de aprobación: si aparece la frase de la carpeta sin compartir, la estructura de permisos está mal y hay que corregirla antes de seguir.
Qué está confirmado y qué falta saber
Confirmado por Google o por la cobertura de su anuncio:
- Fecha: el anuncio fue el 8 de octubre de 2026.
- Identidad: email propio, almacenamiento persistente y acceso limitado al contexto que se les da; el blog también menciona una cuenta propia de Workspace con calendario, Drive y presencia en el directorio de la empresa.
- Gobernanza: permisos por roles aprobados por administradores y auditoría atribuida al agente.
- Modelos: el agente orquesta Gemini y Claude de Anthropic.
Sin confirmar o sin respuesta en las fuentes:
- Disponibilidad y precio: no hay datos sobre preview, disponibilidad general ni costo.
- Ediciones: no se aclara qué ediciones de Gemini Enterprise incluyen los coworker agents.
- Incidente del PM: es un relato sin verificación independiente.
Errores comunes al darle carpetas a un agente
- Compartir la carpeta madre. El agente ve todo lo que cuelga de ella. Separá en subcarpetas y compartí solo la que corresponde.
- Dar permiso de Editor de entrada. El ejemplo de dev.to usa Lector. Si necesita escribir, mi sugerencia es que lo haga en su propio Drive.
- Olvidar lo que pega el equipo en el chat. El agente trabaja con el contexto que las personas le dan; si alguien pega un texto confidencial en el Space, ya es contexto. Acordate de que las carpetas no protegen eso.
- Conectar sistemas críticos el día uno. Empezá con una carpeta auditable.
- Dejar el acceso abierto al cerrar el proyecto. Sacar al agente de la hoja de compartir es justo la ventaja que tenés, usala.
Preguntas Frecuentes
¿Qué es un coworker agent de Gemini Enterprise?
Es un agente de IA que actúa como miembro de un equipo, con rol definido y persistente, email propio y almacenamiento persistente. Google Cloud lo presentó el 8 de octubre de 2026 y aclara que solo accede al contexto que vos o tu equipo le den.
¿Cómo le doy acceso a un agente de IA a una carpeta de Google Drive?
Compartís la carpeta con el email del agente, con permiso de Lector, igual que con una persona. Según el artículo de dev.to, no hace falta pegar tokens ni configurar OAuth, y después sumás al agente al Space de Chat del proyecto.
¿Un agente de IA puede leer todo mi Drive si le doy acceso con OAuth?
Depende de los permisos (scopes) que concedas, pero un token con acceso amplio al Drive le da al asistente todo lo que vos podés leer. Eso es lo que describe dev.to en su caso de ejemplo, no verificado de forma independiente.
¿Los agentes de Gemini tienen su propio mail y calendario?
Sí: el blog de Google habla de emails tipo @agents.company.com y de almacenamiento persistente, y señala que el agente recibe su propia cuenta de Workspace, con email, calendario, Drive y presencia en el directorio de la empresa.
¿Gemini Enterprise usa modelos de Claude?
Sí, según Google: el Gemini agent orquesta la familia Gemini y los modelos Claude de Anthropic “today”, y planea sumar otros modelos privados y abiertos en el futuro. El blog lo dice del agente en general, no de los coworker agents en particular.
Conclusión
Lo que cambia con los agentes compañeros Gemini es el modelo de acceso: en lugar de prestar tu identidad, el agente tiene la suya y ve lo que le compartís. Eso baja el riesgo de que un resumen levante algo que no debía, aunque el aislamiento es tan bueno como tu estructura de carpetas.
Si administrás Workspace, el próximo paso es práctico: revisá cómo tenés organizados los Drives, armá una carpeta compartible por proyecto y corré la prueba de las dos frases marcadoras cuando el producto esté disponible en tu dominio. Antes de comprometerte, esperá a que Google confirme disponibilidad y precio, que hoy no figuran.
Fuentes
- Google Cloud Blog – Welcome to Gemini at Work 2026: Introducing the Gemini agent (8 de octubre de 2026)
- dev.to – Gemini Enterprise 2026: Don’t Share Keys. Share Folders (10 de octubre de 2026)
- Infobae (Europa Press) – Google Cloud lanza el Agente Gemini unificado
- Ayuda de Google Workspace – Controla el acceso de Gemini Business y Enterprise a los datos de Workspace