
En pocas palabras: Anthropic fusionó Project Glasswing y su Cyber Verification Program en una sola oferta con tres niveles de acceso, anunciada el 6 de octubre de 2026: Defense Access, Red Team Access y Specialized Access. Los tres incluyen Claude Opus 5.5, Sonnet 5.5 y Mythos 5.1 para equipos de seguridad verificados.
El Anthropic Cyber Verification Program (CVP) pasó a tener tres niveles de acceso desde el 6 de octubre de 2026: Defense, Red Team y Specialized. Anthropic fusionó en él a Project Glasswing, y los tres niveles incluyen Claude Opus 5.5, Sonnet 5.5 y Mythos 5.1 para equipos de seguridad verificados.
El Anthropic Cyber Verification Program es un programa de acceso verificado que reduce los bloqueos de ciberseguridad de los modelos de Anthropic para profesionales y organizaciones que acreditan quiénes son y qué hacen. Sirve para operaciones de seguridad, respuesta a incidentes, ingeniería inversa de malware y pruebas de penetración autorizadas. Es para equipos defensivos, red teams y entidades que evalúan infraestructura crítica. Los modelos de uso general siguen con salvaguardas conservadoras.
En este artículo:
- En 30 segundos
- ¿Qué pasó con Project Glasswing y el Cyber Verification Program original?
- ¿Cuáles son los tres niveles de acceso de Claude para ciberseguridad?
- ¿Quién puede aplicar al Anthropic Cyber Verification Program y cómo se verifica?
- ¿Qué sigue bloqueado aunque tengas acceso verificado?
- ¿Qué cambia en la práctica para equipos de seguridad y empresas?
- ¿Qué está confirmado y qué falta saber?
- Errores comunes al encarar el programa
- Preguntas Frecuentes
- Conclusión
- Fuentes
En 30 segundos
- Anthropic unificó Project Glasswing y el CVP original en una sola oferta con tres niveles: Defense Access, Red Team Access y Specialized Access.
- Defense Access apunta a responder las solicitudes en pocos días; Red Team Access tarda unas semanas y es solo para organizaciones.
- Los bloqueos en tiempo real sobre daño físico o disrupción masiva (por ejemplo, desplegar ransomware) siguen activos en Red Team Access.
- Anthropic exige retención de datos a los participantes; la opción con datos en la nube propia (Enterprise Frontier Safeguards) llega “más adelante este otoño”, es decir, en el otoño boreal de 2026 según el anuncio del 6 de octubre de 2026.
- El webinar del 14 de octubre, 9 a.m. PT (unas 13 h en Argentina), debería aclarar los requisitos de evidencia, según la nota de dev.to.
¿Qué pasó con Project Glasswing y el Cyber Verification Program original?
Hasta ahora había dos programas separados: Project Glasswing daba acceso a Claude Mythos a organizaciones que aseguran software crítico, y el CVP original relajaba las salvaguardas de Opus y Sonnet para equipos aprobados. Según el anuncio oficial del 6 de octubre de 2026, Anthropic los integró en una sola oferta.
Ambos arrancaron en abril de 2026, junto con el debut de Mythos, según The Register. Anthropic informa que sus socios de Glasswing encontraron al menos 129.000 vulnerabilidades verificadas entre abril y julio de 2026, y que su propio escaneo de código abierto sumó otras 5.500 entre abril y octubre. Más de 33.000 se calificaron como críticas o altas.
Ojo con esos números. Son dos ventanas de tiempo distintas, salen de reportes de 33 socios y los mide la propia empresa. Anthropic dice que probablemente subestima el impacto y que el real sería al menos cinco veces mayor, pero esa es una extrapolación suya (tomala con pinzas).
Hay una mirada menos entusiasta. The Register citó al investigador de VulnCheck Patrick Garrity, que siguió 225 vulnerabilidades vinculadas a Anthropic y vio que menos del 0,5 por ciento se explotaba en ataques reales. El mismo medio hizo cuentas con cifras de Anthropic: de 5.674 verdaderos positivos, solo 516 figuraban como parcheados. Anthropic aclara que el dato de parches está subcontado, porque menos de la mitad de los socios lo informó. Encontrar bugs es la mitad del trabajo, y en la otra mitad todavía viene flojo. Sobre eso hablamos en reescritura de código a Rust con agentes de IA.
¿Cuáles son los tres niveles de acceso de Claude para ciberseguridad?
Los tres niveles son Defense Access (trabajo defensivo), Red Team Access (suma pruebas de penetración autorizadas) y Specialized Access (el de menos bloqueos, para sistemas críticos para la vida de las personas). Todos incluyen Claude Opus 5.5, Sonnet 5.5, Mythos 5.1 y los modelos futuros, pero cambian los requisitos de verificación y los controles de seguridad.
| Nivel | Para qué | Quién califica | Revisión |
|---|---|---|---|
| Defense Access | SOC, respuesta a incidentes, ingeniería inversa de malware, análisis y validación de vulnerabilidades | Equipos que defienden sistemas propios, operadores de infraestructura crítica de cualquier tamaño, firmas chicas, mantenedores open source, investigadores individuales con historial de bugs reportados | Anthropic apunta a responder en pocos días |
| Red Team Access | Lo anterior más pentesting y red teaming, solo contra sistemas que la organización puede testear | Red teams internos y de gobierno, firmas de seguridad y pentesting. Solo organizaciones | Unas semanas; mientras tanto, el postulante entra a Defense Access |
| Specialized Access | Pruebas de sistemas de seguridad crítica: sistemas de vuelo, redes eléctricas, telecomunicaciones, transferencias interbancarias, redes administrativas de gobierno | Un conjunto limitado de organizaciones verificadas | Revisión a fondo junto al gobierno de EE.UU.; los miembros de Glasswing migran acá sin reaprobación para los modelos actuales |
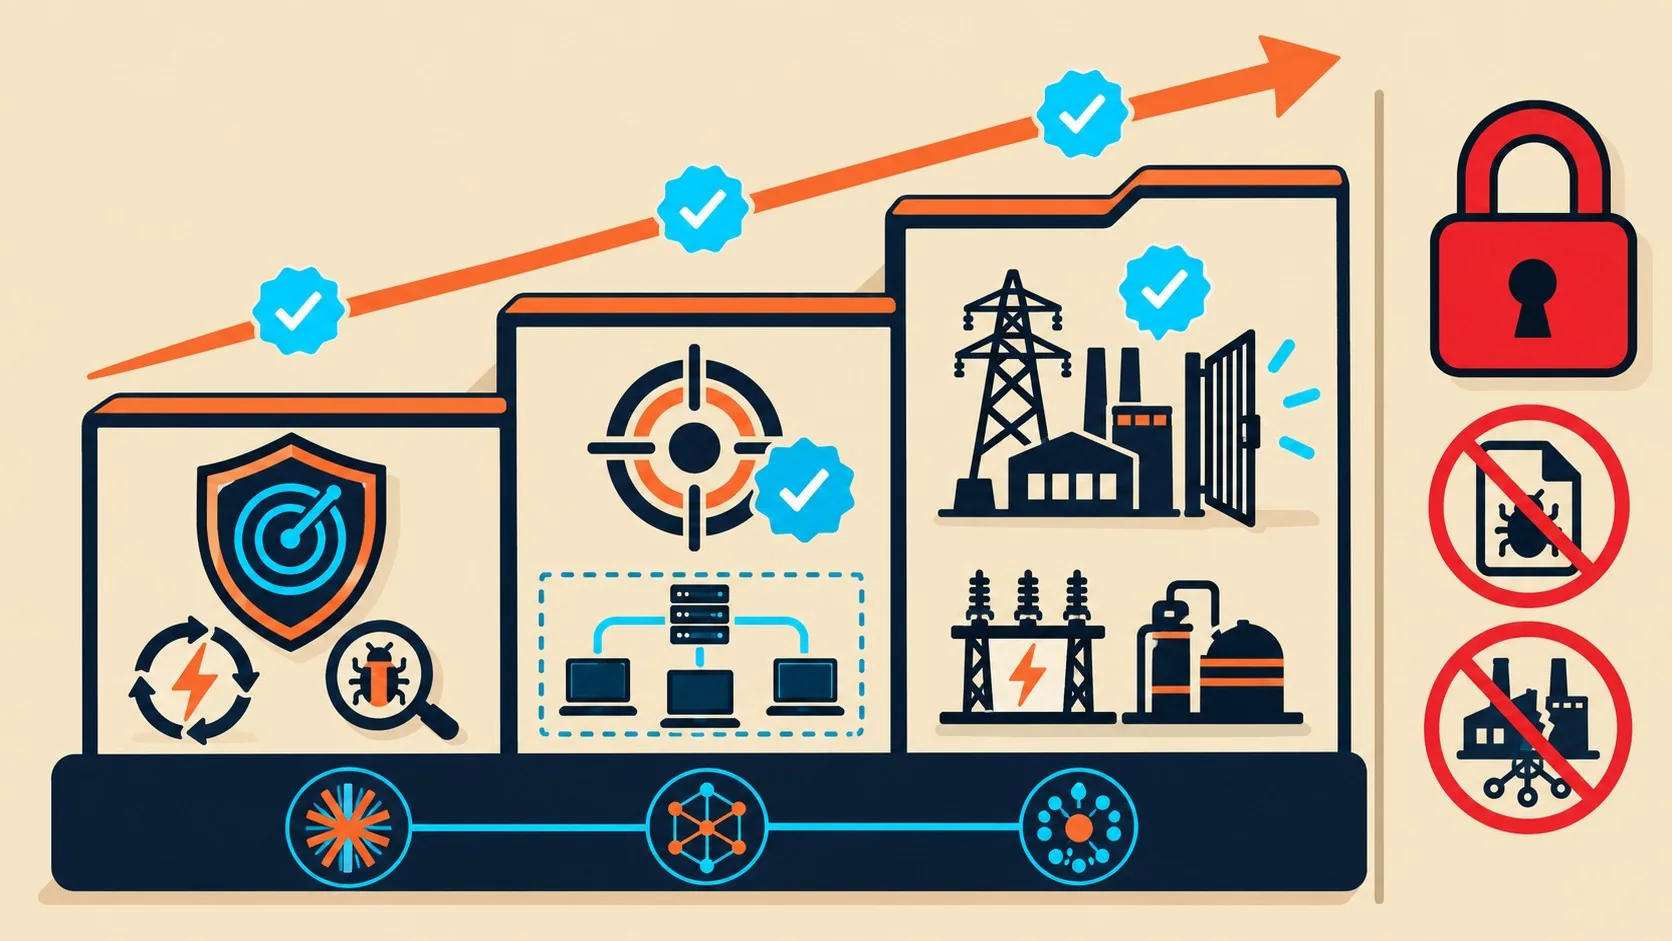
La tabla sale del anuncio oficial. La nota de dev.to desarrolla solo dos niveles; el tercero está en la fuente de Anthropic y en SecurityWeek.
The Register opina que Specialized Access suena a rebranding de Glasswing. El anuncio oficial lo confirma en parte, porque los miembros de Glasswing se mudan a ese nivel. Mi lectura: el cambio real no está en ese nivel sino en los otros dos, que abren el acceso a muchos más equipos.
Los modelos de uso general (Opus 5.5, Fable 5.1 y Sonnet 5.5) siguen sirviendo para revisión de código, parcheo de problemas conocidos, búsqueda de vulnerabilidades en código fuente propio y triage de alertas. Antes de postularte, fijate si lo que necesitás ya entra ahí.
¿Quién puede aplicar al Anthropic Cyber Verification Program y cómo se verifica?
Defense Access es el nivel abierto a más perfiles: equipos que defienden sus propios sistemas, operadores de infraestructura crítica, firmas de seguridad chicas, mantenedores de código abierto e investigadores individuales con vulnerabilidades reportadas. Red Team Access es solo para organizaciones. Anthropic dice que verifica a todos los postulantes y pide prueba de los controles de seguridad correspondientes al nivel. Esto se conecta con lo que analizamos en cómo se compara Claude con Gemini 2.5.
- Defense Access: Anthropic dice que apunta a responder en pocos días y espera que muchas organizaciones defensivas califiquen.
- Red Team Access: la revisión lleva unas semanas. Anthropic escribió que “por ahora, este nivel es solo para organizaciones; los investigadores individuales no son elegibles” (traducción nuestra).
- Specialized Access: cada organización se revisa en profundidad junto al gobierno de EE.UU.
- Miembros actuales del CVP: conservan su configuración para los modelos anteriores y se evalúan automáticamente para Opus 5.5, Sonnet 5.5 y Mythos 5.1. Los administradores tienen que asignar el acceso a workspaces específicos.
Lo que no queda claro: qué evidencia exacta piden. Según dev.to, el webinar del 14 de octubre a las 9 a.m. PT (unas 13 h en Argentina) debería aclarar los requisitos y la velocidad de aprobación de Red Team Access. Hasta entonces, el formulario oficial es la única referencia, y no vamos a inventar su contenido.
¿Qué sigue bloqueado aunque tengas acceso verificado?
Aun en Red Team Access, Anthropic mantiene bloqueos en tiempo real sobre acciones que puedan causar daño físico o disrupción masiva, como desplegar ransomware, dañar sistemas físicos o hacer pruebas de penetración a sistemas de seguridad de alto riesgo. La lógica es ajustar la capacidad al nivel de confianza en lugar de sacar las barreras.
Anthropic midió esto con CyScenarioBench, una evaluación de operaciones cibernéticas multietapa, usando Opus 5.5 con 5 intentos en cada uno de 10 desafíos por nivel (50 pruebas). Sin CVP, todas se bloquearon en el primer prompt. En Defense Access, 46 de 50 se bloquearon en algún punto y 4 se completaron. En Red Team Access no hubo bloqueos y se completaron 34 de 50, equivalente al 67,6% que Anthropic reporta sin salvaguardas.
Ahora bien, es un benchmark de la propia empresa, sobre un solo modelo, y la empresa misma dice que esperaba esos resultados por diseño. No mide si los bloqueos de ransomware aguantan con un red team adentro. ¿Entonces qué sí te dice? Que Defense Access no sirve para encadenar operaciones ofensivas, y eso es inferencia nuestra, no conclusión de Anthropic. Tampoco te dice cuánto te va a bloquear en tu trabajo diario de SOC. Lo explicamos a fondo en diferencias entre Claude y GPT-4o.
The Register agrega un punto incómodo: el nivel con menos rechazos no cuenta a quienes usan modelos de pesos abiertos con las guardas suprimidas (los llamados “abliterated”). Para un atacante, entonces, este programa no es una barrera. La nota de dev.to resume el riesgo así: una insignia de verificación solo sirve si los límites restantes son específicos y se aplican.
¿Qué cambia en la práctica para equipos de seguridad y empresas?
Los proveedores que integran Claude en detección y respuesta pasan a tener una vía formal en lugar de excepciones informales, y los mantenedores de código abierto tienen un carril con nombre. Las empresas que compren acceso van a tener que responder en qué nivel están, qué sigue bloqueado y dónde quedan los logs.
Ponele que sos analista en un equipo chico de respuesta a incidentes, te cae un sample sospechoso un viernes a la tarde, abrís el modelo general para que te ayude a leer el malware, el clasificador te corta en la primera respuesta y terminás reversando a mano o tentado de usar algún modelo menos restringido. Ese es el escenario que el programa quiere resolver. La prueba de fuego es si un equipo con un caso en vivo entra en días y no en semanas.
- Plataformas: el anuncio oficial lista Claude Platform, Vertex AI de Google Cloud y Microsoft Foundry. En Amazon Bedrock el CVP está solo para clientes elegibles de Enterprise Frontier Safeguards (EFS). La nota de dev.to nombra Claude.ai, Claude Code y la API; las fuentes no coinciden, así que confirmá en el Help Center.
- Retención de datos: es obligatoria para monitorear el uso indebido. Cuando EFS esté disponible, las organizaciones elegibles podrán guardar datos en infraestructura que controlan. Hasta entonces, quienes ya tienen retención cero con Fable 5.1 o Mythos 5.1 pueden usar el CVP en esos términos.
- Competencia: según dev.to, OpenAI y Google ya limitan algunas capacidades cibernéticas, así que es esperable que publiquen esquemas parecidos (contexto, no dato verificado).
Para equipos de Latinoamérica: las fuentes no mencionan restricciones por país en Defense ni en Red Team, ni tampoco las descartan. Un equipo chico de respuesta a incidentes o un investigador con CVEs reportados encaja con los criterios publicados de Defense Access (inferencia nuestra). Specialized Access, en cambio, se revisa junto al gobierno de EE.UU. Si además necesitás alojar herramientas internas o un laboratorio propio en Argentina, donweb.com es una opción local.
Propuesta editorial para verificar el nivel que te toca (no viene de Anthropic y no la probamos): armá una lista de cinco tareas reales que hoy te bloquean, asignale a cada una el nivel que parece corresponderle, y cuando te aprueben repetí exactamente los mismos prompts. Anotá cuáles siguen bloqueados y reportá los que tu nivel debería permitir mediante el formulario de reporte que Anthropic enlaza en su anuncio. Anotá también cuánto tardó la aprobación frente a lo prometido. Te puede servir nuestra cobertura de el enfrentamiento entre GPT-5 y Claude.
¿Qué está confirmado y qué falta saber?
- Confirmado por Anthropic: la fusión de Glasswing y el CVP, los tres niveles, los modelos cubiertos, los plazos objetivo (días y semanas), los bloqueos en tiempo real y la retención de datos obligatoria.
- Confirmado por Anthropic: la migración de los miembros de Glasswing a Specialized Access y la revisión de ese nivel junto al gobierno de EE.UU.
- Pendiente: los requisitos de evidencia exactos y el tiempo real de aprobación de Red Team Access (webinar del 14 de octubre).
- Pendiente: la fecha concreta de EFS (el anuncio del 6 de octubre de 2026 solo dijo “más adelante este otoño”, que en el hemisferio norte corresponde al otoño boreal de 2026) y si hay restricciones geográficas.
- Sin verificación independiente: las cifras de vulnerabilidades y el benchmark CyScenarioBench son de Anthropic.
Errores comunes al encarar el programa
- Postularse directo a Red Team Access: si lo tuyo es defensivo, es perder semanas. Aplicá a lo que necesitás; mientras Anthropic revisa Red Team, quedás en Defense Access igual.
- Creer que Defense Access destraba todo: en la prueba de Anthropic bloqueó 46 de 50 escenarios ofensivos multietapa. Si tu trabajo es ofensivo, ese nivel no alcanza.
- Ignorar la retención de datos: es requisito. Si tu política interna no la tolera, revisá la opción de retención cero con Fable 5.1 o Mythos 5.1, o esperá a EFS.
- Olvidarse de asignar workspaces: aprobada la organización, los administradores todavía tienen que asignar el acceso a workspaces específicos.
- Pedir el programa para tareas que ya cubre el modelo general: revisión de código, parches conocidos y triage de alertas funcionan sin verificación.
Preguntas Frecuentes
¿Qué es el Cyber Verification Program de Anthropic?
Es un programa de acceso verificado que reduce los bloqueos de ciberseguridad de los modelos de Anthropic para quienes acreditan su identidad y su trabajo. Desde el 6 de octubre de 2026 tiene tres niveles e incluye lo que antes era Project Glasswing.
¿Cuáles son los tres niveles de acceso de Anthropic para ciberseguridad?
Son Defense Access, Red Team Access y Specialized Access. El primero cubre trabajo defensivo, el segundo suma pruebas de penetración autorizadas y el tercero, con menos bloqueos, es para sistemas críticos como redes eléctricas o telecomunicaciones.
¿Qué pasó con Project Glasswing?
Se integró al nuevo programa y sus miembros pasan a Specialized Access sin necesidad de reaprobación para los modelos actuales. Glasswing daba acceso a Claude Mythos a organizaciones que aseguran software crítico.
¿Quién puede acceder a Claude Mythos 5.1 para ciberseguridad?
Los tres niveles incluyen Mythos 5.1, así que cualquier organización o persona aprobada puede usarlo según su nivel. Los bloqueos varían: Specialized Access tiene los menos y se reserva a un grupo limitado revisado con el gobierno de EE.UU.
¿Cómo aplico al programa de verificación cibernética de Anthropic?
Se aplica mediante el formulario que Anthropic enlaza en su anuncio oficial; la empresa verifica a todos los postulantes y pide prueba de los controles de seguridad del nivel. Los requisitos de evidencia exactos todavía no están detallados en las fuentes y se esperan en el webinar del 14 de octubre.
Conclusión
Anthropic dejó de manejar la ciberseguridad con dos programas separados y pasó a un esquema de tres niveles que reparte capacidad según el nivel de confianza. Para un equipo defensivo, la puerta de Defense Access parece accesible. Para un red team, el camino es más largo y más estricto.
Mi postura: el diseño tiene lógica, pero las pruebas son de la propia empresa y las críticas sobre parcheo y explotación real son razonables. Si te toca decidir, listá tus tareas bloqueadas, postulate al nivel que las cubre, mirá el webinar del 14 de octubre y medí cuánto tarda la aprobación. Si los plazos prometidos se cumplen y los bloqueos aguantan, el programa cumple. Si no, lo vas a notar enseguida.
Fuentes
- Anthropic – Expanding the Cyber Verification Program (anuncio oficial, 6 de octubre de 2026)
- SecurityWeek – Anthropic Introduces 3-Tier Cyber Verification Program for AI Access
- The Register – Anthropic reconfigures its cool kids security program
- dev.to – Anthropic rolls out 3-tier access for cyber models