
En pocas palabras: Anthropic lanzó el 8 de octubre de 2026 OSS Scanner, servicio gratuito y opt-in que escanea proyectos open source críticos con sus modelos más fuertes, incluido Claude Mythos. Los reportes llegan a los mantenedores sin revisión humana, con prueba de concepto, explicación y, si existe, un arreglo sugerido.
Anthropic OSS Scanner es un servicio gratuito y opt-in que Anthropic lanzó el 8 de octubre de 2026 para escanear proyectos open source críticos con sus modelos más fuertes, incluido Claude Mythos. Los reportes llegan a los mantenedores sin revisión humana.
Anthropic OSS Scanner es un servicio de análisis de seguridad con IA para proyectos de código abierto. Los mantenedores que se inscriben reciben escaneos periódicos de los modelos más capaces de Anthropic, sin costo. Cada reporte trae una prueba de concepto del exploit, una explicación y, si existe, un arreglo sugerido, según el anuncio oficial. Es parte de la Anthropic Cyber Mission y apunta a equipos que pueden absorber el volumen de hallazgos.
En este artículo:
- En 30 segundos
- ¿Cómo se inscribe un proyecto open source en Anthropic OSS Scanner?
- ¿Qué incluye un reporte de OSS Scanner?
- ¿Los reportes de OSS Scanner pasan por revisión humana?
- ¿Por qué preocupa la avalancha de reportes de bugs generados por IA?
- ¿Es gratis Anthropic OSS Scanner y quién lo financia?
- ¿En qué se diferencia de OSS-Fuzz, Dependabot y CodeQL?
- ¿Qué significa para equipos y mantenedores en Latinoamérica?
- ¿Qué está confirmado y qué no sobre Anthropic OSS Scanner?
- Errores comunes al evaluar OSS Scanner
- Preguntas Frecuentes
- Conclusión
- Fuentes
En 30 segundos
- Lanzamiento el 8 de octubre de 2026. Llegó junto con el Critical Infrastructure Defense Program, que tiene 11 socios fundadores, dentro de la Anthropic Cyber Mission.
- Es gratis para los proyectos inscriptos. El Defender Advantage Fund (0xDAF), creado en agosto, es lo que lo mantiene sin costo.
- No hay revisión humana. Los reportes son 100% generados por el modelo, y Anthropic admite que algunos van a traer errores, como una severidad mal calculada.
- Anthropic espera una tasa de verdaderos positivos superior al 90%. Es una expectativa de la empresa, no una medición independiente.
- La inscripción es solo para mantenedores principales. La elegibilidad se decide caso por caso, con la vara de OSS-Fuzz de Google.
Ponele que mantenés una librería de parseo con tres mantenedores y miles de proyectos que dependen de ella (ejemplo hipotético, no es un caso real). Un martes te llega un reporte de seguridad con un exploit adjunto, escrito por un modelo y sin que ningún humano lo haya mirado. ¿Lo celebrás o te preocupás? Las dos cosas, y de eso trata este lanzamiento: más velocidad para encontrar fallas y más trabajo para quien las recibe.
Mi lectura: la idea es buena y el esquema opt-in es lo más sensato que podían hacer. La letra chica está en el triage.
¿Cómo se inscribe un proyecto open source en Anthropic OSS Scanner?
Un mantenedor principal del proyecto pide el alta enviando un pull request a un repositorio de GitHub de Anthropic, según SiliconANGLE. El anuncio oficial remite a un post del equipo que explica el funcionamiento y cómo anotarse. No tuve a mano el texto de ese post, así que los pasos concretos los tomo de medios.
- Ser mantenedor principal. Según AI/TLDR, Anthropic verifica que quien pide el alta sea core maintainer.
- Abrir el pull request. AI/TLDR dice que el PR va al repo anthropics/oss-scanner y suma un archivo project.yaml con el repositorio y un contacto primario, más un Dockerfile.
- Pasar la evaluación. Se decide caso por caso con el criterio de OSS-Fuzz: impacto crítico sobre la infraestructura y la seguridad de los usuarios, según SiliconANGLE. AI/TLDR suma señales como la exposición a ataques remotos y la cantidad de usuarios o proyectos dependientes.
- Tener capacidad para atender los hallazgos. El servicio apunta a proyectos que pueden seguir el ritmo. Para el resto, Anthropic sigue mandando divulgaciones verificadas por humanos mediante su proceso de divulgación coordinada de vulnerabilidades (CVD).
Ojo con el origen de cada dato: lo de project.yaml y el Dockerfile sale de un sitio de novedades, no del extracto del anuncio oficial que revisé. Lo del pull request a un repo de Anthropic lo confirman dos medios.
Ejemplo hipotético para ubicarte: una librería de compresión que usan cientos de proyectos y mantienen cuatro personas encaja en el criterio. Un gestor de recetas de nicho probablemente no, y no pasa nada por eso. Para más detalles técnicos, mirá la reescritura de código a Rust con agentes de IA.
¿Qué incluye un reporte de OSS Scanner?
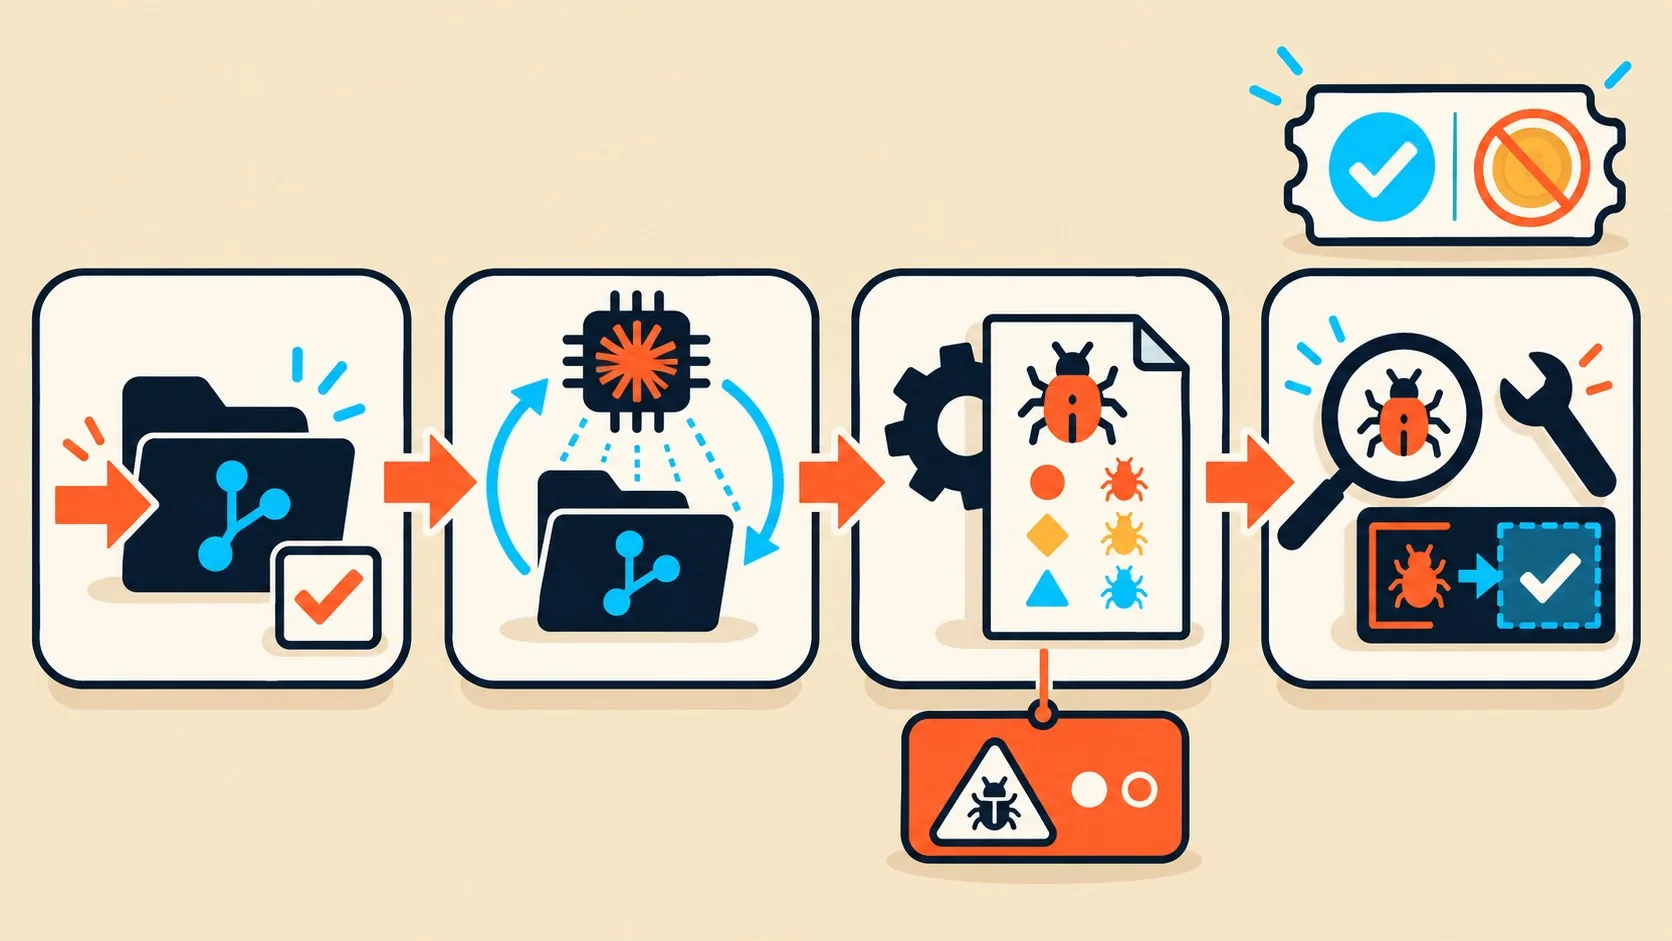
Según el anuncio de Anthropic, cada reporte incluye una prueba de concepto de cómo explotar el bug, una explicación y un arreglo sugerido cuando hay uno disponible. Los generan los que la empresa llama sus modelos más fuertes, Claude Mythos entre ellos, como recoge The Verge.
Los medios agregan detalles que el extracto del anuncio no trae:
- Un reproductor autocontenido. SiliconANGLE dice que cada reporte lo incluye.
- Una bisección del historial. Muestra cuándo entró la falla al código (AI/TLDR habla del commit que la introdujo, cuando se puede).
- Un parche candidato. Aparece cuando el modelo logra armarlo.
Anton Arapov, de OpenSSL Corporation y uno de los primeros testers, dijo que un reporte con un exploit real adjunto es “basically job done for an engineer”, algo así como trabajo casi terminado para quien lo recibe. Coincido en lo central: sin reproductor, una alerta de IA es una opinión; con reproductor, es un ticket que se puede cerrar o confirmar en una tarde.
Eso sí: un exploit adjunto es código que no escribiste vos. Corrélo en un entorno aislado.
¿Los reportes de OSS Scanner pasan por revisión humana?
No. Anthropic lo dice sin vueltas: los resultados del escáner son totalmente generados por el modelo, sin revisión ni triage humano, lo que permite escanear más rápido y con más frecuencia pero hace posible que haya reportes incorrectos o inválidos. Lo cita The Verge. Un ejemplo que menciona la empresa es una severidad mal calculada.
Anthropic espera una tasa de verdaderos positivos superior al 90% y promete mejorarla, junto con la calidad de los arreglos, con el tiempo.
¿Qué tan precisos fueron los reportes en las pruebas?
En una validación temprana, pentesters expertos revisaron 97 hallazgos de severidad crítica o alta de una versión inicial, repartidos en 48 proyectos, y aprobaron 85 para divulgación, según SiliconANGLE. De los otros 12, todos menos uno eran bugs reales que duplicaban problemas conocidos u otros hallazgos del mismo escaneo. AI/TLDR calcula 88% y habla de un falso positivo. wolfSSL, por su parte, contó que de 74 reportes en las pruebas todos menos dos eran válidos y cinco terminaron en CVE.
Una aclaración que no vi en ningún lado: 88% es la tasa de hallazgos que pasaron la vara de divulgación, no la tasa de verdaderos positivos que Anthropic proyecta en 90%. Son métricas distintas. Si 11 de los 12 restantes eran bugs reales pero duplicados, la proporción de bugs genuinos fue bastante más alta que 88%, aunque un duplicado también te cuesta tiempo. Además, esas pruebas las vetaron expertos, y en producción no va a haber nadie en el medio. Esas cifras no estaban en el extracto del anuncio oficial al que accedí, así que tomalas como reportadas por medios.
¿Qué pasa con los proyectos sin capacidad de triage?
Siguen en el circuito anterior. Anthropic dice que, para los proyectos sin gente para absorber hallazgos crudos, va a continuar compartiendo divulgaciones verificadas por humanos bajo su política de CVD. Según AI/TLDR, los hallazgos sin validar no tienen el plazo de divulgación de 90 días, mientras que los que el equipo sí verifica siguen el proceso normal (dato de un medio secundario). Sobre eso hablamos en cómo se compara Claude con Gemini 2.5.
¿Por qué preocupa la avalancha de reportes de bugs generados por IA?
Preocupa porque los mantenedores reciben más reportes de los que pueden procesar. The Verge señala que algunos proyectos, entre ellos el de Linus Torvalds e incluso Google, tienen dificultades para seguir el ritmo de los reportes de bugs generados por IA. Los mismos medios reconocen que la IA también sirvió: ayudó a encontrar el bug “Copy Fail”, que afectó a casi todas las distros de Linux en mayo.
Anthropic conoce el problema de primera mano. Según SiliconANGLE, sus modelos encontraron más de 29.000 vulnerabilidades candidatas en software muy usado durante los últimos seis meses, y su equipo revisó a mano unas 6.000. Algunos mantenedores que recibieron los primeros reportes pidieron el lote completo sin revisar, parches propuestos incluidos, y ya salieron casi 5.000 reportes así. OSS Scanner convierte ese arreglo ad hoc en un servicio permanente.
¿Esto agrava la avalancha? Depende de quién lo pida. Como es opt-in y apunta a proyectos con capacidad de triage, el que se anota sabe lo que viene.
Mi inferencia, y la marco como tal: el riesgo real es que un mantenedor se anote por presión del entorno, el primer escaneo le tire un montón de hallazgos, la mitad sean duplicados de issues que ya tenía abiertos, un par tengan la severidad mal puesta, nadie del equipo tenga tiempo de reproducirlos y en tres semanas el repo tenga una pila de reportes que nadie toca y un cartel de “vulnerabilidades sin atender” que no ayuda a nadie.
¿Es gratis Anthropic OSS Scanner y quién lo financia?
Sí, es gratis para los proyectos inscriptos. El Defender Advantage Fund (0xDAF), que Anthropic lanzó en agosto, financia pilotos de seguridad y mantiene el escáner sin costo, según el anuncio oficial. Los límites de uso, la frecuencia exacta de los escaneos y si hay cuotas por proyecto no figuran en las fuentes que revisé.
El escáner nació dentro de la Anthropic Cyber Mission, un esfuerzo a largo plazo con dos frentes: infraestructura crítica y software open source. En el primero está el Critical Infrastructure Defense Program, con 11 socios fundadores: Accenture, Booz Allen, CrowdStrike, Deloitte, Dragos, Hitachi, Insane Cyber, Nozomi Networks, Palo Alto Networks, PwC y Rockwell Automation. Anthropic no informó los términos comerciales de ese programa, y SiliconANGLE cita a Axios para marcar que tampoco dijo quién paga el cómputo. El escáner open source, en cambio, tiene la gratuidad bien declarada.
Anthropic también dijo que financió a la Python Software Foundation, a la Apache Software Foundation y, a través de la Linux Foundation, a Alpha-Omega y OpenSSF, además de apoyar a Akrites y Gold Eagle, que juntan y coordinan reportes de muchas fuentes para no abrumar a los mantenedores. El contexto: Project Glasswing, que daba acceso a Claude Mythos a organizaciones seleccionadas desde abril, se integró esta semana al Cyber Verification Program ampliado. La empresa admite que todavía no logró una reducción suficiente del riesgo cibernético. Lo explicamos a fondo en las diferencias entre Claude y GPT-4o.
Una cosa es “gratis” para tu bolsillo y otra para tu agenda. El costo que queda es tu tiempo de triage.
¿En qué se diferencia de OSS-Fuzz, Dependabot y CodeQL?
OSS-Fuzz, el servicio de Google que corre fuzzers contra código open source, es la inspiración declarada del escáner y de su criterio de elegibilidad. Dependabot y CodeQL son herramientas de GitHub que cubren otras tareas. Ninguna de las fuentes compara estas herramientas con OSS Scanner ni trae mediciones independientes, así que lo que sigue es mi lectura y no un resultado medido.
- OSS-Fuzz prueba el código con entradas aleatorias o mutadas para provocar fallos. OSS Scanner usa modelos de lenguaje que razonan sobre el código y devuelven un reporte con exploit y explicación.
- Dependabot actualiza dependencias con vulnerabilidades conocidas. No busca bugs nuevos en tu propio código.
- CodeQL es análisis estático con consultas sobre el código. Convive sin problema con un escáner basado en modelos.
Mi postura: son capas, no reemplazos. Que un modelo encuentre algo no significa que tu CI deje de correr lo que ya corría.
¿Qué significa para equipos y mantenedores en Latinoamérica?
Las fuentes no mencionan restricciones geográficas: el criterio es la criticidad del proyecto, no el país del mantenedor. Si mantenés desde Argentina o cualquier otro lugar de la región una librería con muchos dependientes, el requisito aplica igual. Para el resto, el efecto es indirecto: si tus productos usan componentes open source (y los usan, como casi todo el software), vas a ver más correcciones upstream y más avisos de seguridad en dependencias. Conviene tener lista la rutina de actualización antes de que llegue la ola.
¿Qué está confirmado y qué no sobre Anthropic OSS Scanner?
Confirmado por Anthropic o por The Verge
- Lanzamiento el 8 de octubre de 2026 dentro de la Anthropic Cyber Mission.
- Servicio opt-in y gratuito con escaneos periódicos de los modelos más fuertes, Claude Mythos incluido.
- Reportes sin revisión humana, con posibles errores como una severidad incorrecta.
- Expectativa de más de 90% de verdaderos positivos, a mejorar con el tiempo.
- El 0xDAF mantiene el servicio gratis y el Critical Infrastructure Defense Program tiene 11 socios fundadores.
Reportado por medios o sin detalle público
- Archivos de inscripción. Lo de project.yaml, el Dockerfile y el repo anthropics/oss-scanner viene de AI/TLDR. SiliconANGLE confirma el pull request a un repo de Anthropic.
- Cifras de la validación temprana. Los 85 de 97 y los 74 reportes de wolfSSL vienen de medios y no estaban en el extracto del anuncio que revisé.
- Límites, cuotas y frecuencia de escaneo. No están especificados en las fuentes.
- Privacidad y uso de datos. Las fuentes no explican qué hace Anthropic con el código escaneado más allá de enviar reportes a los mantenedores.
- Integración con GitHub y CI/CD. Solo se describe el repo de inscripción, sin un flujo de integración.
Errores comunes al evaluar OSS Scanner
- Tratar cada reporte como verdad confirmada. Anthropic misma avisa que puede haber hallazgos incorrectos. Reproducí el exploit en un entorno aislado antes de asignarle severidad o abrir un CVE.
- Anotarse sin gente para atender el volumen. Si trabajás solo y sin tiempo, el esquema de divulgaciones verificadas por humanos te conviene más. Anotarse tarde es mejor que anotarse mal.
- Confundir “gratis” con “sin trabajo”. El parche candidato necesita revisión y tests propios. Un arreglo sugerido por un modelo no reemplaza tu criterio sobre la arquitectura.
- Comparar el 88% con el 90%. Son números de naturaleza distinta (hallazgos aprobados para divulgación contra verdaderos positivos proyectados) y de pruebas distintas. Ninguno es una medición independiente.
- Sacar fuzzing o análisis estático. No hay evidencia en las fuentes de que el escáner los reemplace. Sumalo como una capa más.
Preguntas Frecuentes
¿Anthropic OSS Scanner es gratis?
Sí, es gratis para los proyectos open source inscriptos. El Defender Advantage Fund (0xDAF), que Anthropic lanzó en agosto de 2026, mantiene el servicio sin costo. Las fuentes no detallan límites de uso. Más contexto en el duelo entre GPT-5 y Claude.
¿Qué proyectos pueden usar Anthropic OSS Scanner?
Pueden usarlo proyectos open source críticos cuyos mantenedores principales se inscriban y que tengan capacidad de atender los hallazgos. Según SiliconANGLE, la elegibilidad sigue el criterio de OSS-Fuzz (impacto crítico sobre la infraestructura y la seguridad de los usuarios) y se decide caso por caso.
¿Los reportes de OSS Scanner los revisa una persona?
No, son 100% generados por el modelo, sin revisión ni triage humano. Anthropic dice que esto acelera la entrega pero implica que algunos reportes pueden ser incorrectos o tener la severidad mal calculada.
¿Cómo inscribo mi proyecto en OSS Scanner?
Como mantenedor principal, enviás un pull request a un repositorio de GitHub de Anthropic. Según AI/TLDR (dato de un medio secundario) es anthropics/oss-scanner, con un archivo project.yaml y un Dockerfile. El anuncio oficial remite a un post del equipo con las instrucciones.
¿Qué modelos usa Anthropic OSS Scanner?
Usa los modelos más fuertes de Anthropic, incluido Claude Mythos, según The Verge. La empresa no detalla en las fuentes qué versión corre en cada escaneo.
Conclusión
Lo que cambió el 8 de octubre de 2026 es que un lote de hallazgos que Anthropic manejaba a mano (más de 29.000 candidatos en seis meses, unos 6.000 revisados) se convirtió en un servicio permanente y gratuito para quien lo pida. Importa porque mueve el cuello de botella: encontrar fallas ya es barato, y verificarlas y arreglarlas sigue siendo trabajo de personas, algo que la propia Anthropic reconoce.
Qué hacer: si mantenés un proyecto crítico y tenés a alguien que pueda reproducir un exploit por semana, anotate y tratá los reportes como pistas con evidencia, no como veredictos. Si trabajás solo, quedate en el circuito de divulgaciones verificadas. Y si consumís open source, preparate para más avisos de seguridad en tus dependencias. Habría que esperar mediciones independientes antes de dar por bueno el 90% de aciertos, porque hoy esa cifra es una expectativa de Anthropic.
Fuentes
- Anthropic – Introducing the Anthropic Cyber Mission (anuncio oficial, 8 de octubre de 2026)
- The Verge – Anthropic launches free AI security scans for open-source projects
- SiliconANGLE – Anthropic launches critical infrastructure program and free OSS Scanner for open source
- AI/TLDR – Anthropic Cyber Mission, free OSS Scanner y programa de defensa de infraestructura