En pocas palabras: En 2026, la auditoría de contratos inteligentes con IA usa sistemas multiagente que dividen el trabajo en roles (lógica, reentrancy, verificación formal) combinados con Slither y modelos de lenguaje dentro del pipeline de CI/CD, buscando prevenir pérdidas como los $3.800 millones robados entre 2020 y 2025.
En 2026, la auditoría de contratos inteligentes con IA combina sistemas multiagente, análisis estático con Slither y modelos de lenguaje que revisan Solidity dentro del pipeline de CI/CD antes del despliegue. La idea de fondo no es nueva: es la misma lógica de “shift left” que ya se usa en seguridad de aplicaciones web, aplicada a un entorno donde un bug no se parchea, se migra.
La auditoría de contratos inteligentes con IA es el proceso de revisar código Solidity (u otros lenguajes de contratos) usando modelos de lenguaje combinados con herramientas de análisis estático y fuzzing, para detectar reentrancy, errores de control de acceso o manipulación de oráculos antes de que el contrato llegue a producción. La practican equipos Web3 y firmas como OpenZeppelin, Trail of Bits o ConsenSys Diligence.
En este artículo:
- En 30 segundos
- ¿Por qué la auditoría manual de smart contracts ya no alcanza en 2026?
- Cronología de un problema que no es nuevo
- ¿Cómo funciona un sistema multiagente de IA para auditar contratos inteligentes?
- ¿Cómo se integra la IA en el pipeline de auditoría con un ejemplo de código?
- ¿Cuándo alcanza con IA + análisis estático y cuándo hace falta verificación formal?
- ¿Cuáles son los límites y errores frecuentes al usar IA para auditorías?
- Buenas prácticas para auditar contratos con IA
- ¿Qué está confirmado sobre la IA en auditorías de smart contracts y qué no?
- Errores comunes al implementar IA en la auditoría de contratos
- Preguntas Frecuentes
- Conclusión
- Fuentes
En 30 segundos
- Los sistemas multiagente (MAS) dividen la auditoría en roles: uno revisa flujo lógico, otro reentrancy y otro verificación formal, según el planteo de Dev.to.
- Entre 2020 y 2025 se robaron más de $3.800 millones explotando smart contracts, según datos de Chainalysis citados en la guía de Beltsys.
- La reentrancy sigue apareciendo en 2026 pese a conocerse desde el hackeo a The DAO en 2016, que costó $60 millones.
- Herramientas como Slither, Echidna y Certora Prover se combinan con LLMs vía RAG para dar contexto del repositorio completo.
- La IA no reemplaza al auditor humano: funciona como multiplicador de fuerza dentro de un esquema human-in-the-loop.
¿Por qué la auditoría manual de smart contracts ya no alcanza en 2026?
La complejidad de los protocolos DeFi superó la capacidad de revisión manual de las firmas de seguridad tradicionales. Eso empujó a la industria a pasar de revisiones puntuales de semanas a un modelo de seguridad continuo, integrado al ciclo de vida completo del contrato, como plantea Dev.to en su repaso de auditorías con IA para 2026.
Pensá en un protocolo de préstamos flash con seis meses en producción, sin incidentes, con 95% de cobertura de tests y una revisión interna aprobada. En marzo de 2025 uno de esos protocolos perdió $197 millones en menos de doce segundos por un error de lógica, según relata la guía de Beltsys. Lo que le faltaba no era código: le faltaba una mirada externa que cruzara esas tres capas —estática, dinámica y formal— en simultáneo.
Los números respaldan por qué eso importa. Según Chainalysis, entre 2020 y 2025 se robaron más de $3.800 millones explotando smart contracts, y solo en 2024 los exploits de lógica de contratos representaron el 40% del total sustraído en cripto. Con esa proporción, revisar el código una sola vez antes del deploy deja afuera justo el tipo de falla más caro: no la técnica conocida, sino la decisión de diseño que nadie cuestionó.
Cronología de un problema que no es nuevo
Antes de ver cómo entra la IA en el proceso, conviene ordenar la escala del problema que intenta resolver. Cruzando las cifras de ambas fuentes, la secuencia queda así:
| Año | Hecho | Pérdida | Vulnerabilidad |
|---|---|---|---|
| 2016 | Hackeo a The DAO | $60M | Reentrancy |
| 2024 | Función initialize() sin protección | $120M | Control de acceso |
| 2025 | Exploit de préstamo flash en producción hace 6 meses | $197M en 12 segundos | Lógica de negocio |
| 2020-2025 (acumulado) | Total de exploits reportados por Chainalysis | $3.800M+ | Mixto |
Lo llamativo de la fila de 2025 no es el monto, es el contexto: cobertura de tests alta, tiempo en producción largo, revisión interna aprobada. Ninguna de esas tres cosas es sinónimo de auditoría externa, y esa distinción es la que justifica todo el resto del artículo.
¿Cómo funciona un sistema multiagente de IA para auditar contratos inteligentes?
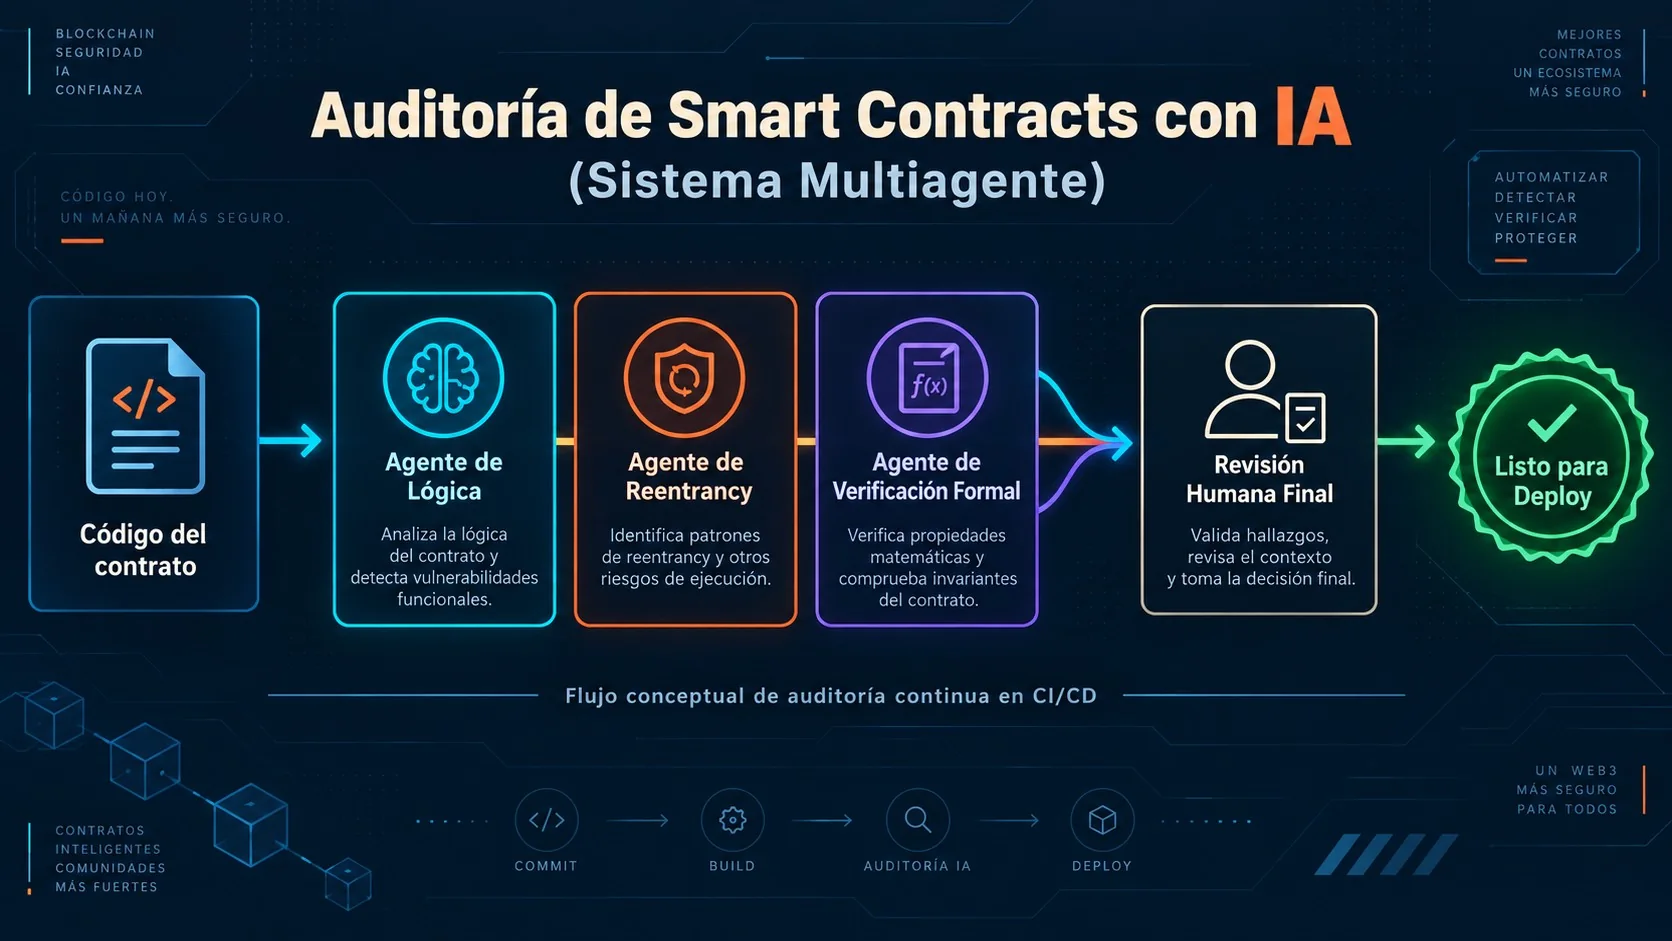
Un sistema multiagente (MAS) divide la auditoría en tareas paralelas: un agente revisa el flujo lógico del contrato, otro se enfoca en patrones de reentrancy y un tercero ejecuta verificación formal contra plantillas de invariantes conocidas, según el planteo de Dev.to. Cada agente trabaja con un objetivo acotado en vez de intentar cubrir todo el contrato de una pasada.
Ese enfoque combina análisis estático clásico (el mismo que hace Slither, la herramienta de Trail of Bits con más de 80 detectores) con razonamiento de un LLM que interpreta el contexto de negocio. La diferencia práctica es de nivel de pregunta: Slither responde “esta función llama a una dirección externa antes de actualizar el balance”; el LLM, con suficiente contexto, puede responder “y en este protocolo eso importa porque esa dirección puede ser un contrato de gobernanza controlado por terceros”. Ninguna de las dos preguntas sustituye a la otra.
¿Cómo se integra la IA en el pipeline de auditoría con un ejemplo de código?
La integración típica en 2026 es un hook dentro de GitHub Actions que envía cada función de Solidity modificada a un modelo, con un prompt que pide detectar reentrancy y fallas de lógica, y que devuelve un JSON estructurado con severidad y fix sugerido, según el ejemplo conceptual publicado en Dev.to.
import openai

def audit_contract_segment(code_snippet):
 prompt = f"""
 Analyze the following Solidity function for reentrancy vulnerabilities
 and logic flaws based on the 2026 EVM security standards:
 {code_snippet}
 Return result in JSON format: {"vulnerable": bool, "severity": "low/med/high", "fix": str}
 """
 response = openai.ChatCompletion.create(
 model="gpt-5-security-optimized",
 messages=[{"role": "system", "content": "You are a senior smart contract auditor."},
 {"role": "user", "content": prompt}]
 )
 return response.choices.message.content

contract_code = open("Vault.sol").read()
print(audit_contract_segment(contract_code))
Ojo con un detalle: “gpt-5-security-optimized” es un nombre ilustrativo del ejemplo de la fuente, no un producto confirmado por ningún proveedor. Tomalo como plantilla conceptual, no como referencia de un modelo real que exista con ese nombre exacto.
Ejemplo hipotético (para ilustrar el flujo, no un caso real): imaginemos un equipo chico que desarrolla un contrato de staking simple, sin oráculos externos. Antes de mergear un pull request que modifica la función unstake(), el hook envía esa función al modelo junto con el contexto de las funciones stake() y claimRewards() vía RAG. El modelo devuelve severidad “media” porque detecta que unstake() transfiere fondos antes de actualizar el mapping de balances, el mismo patrón de reentrancy del ejemplo de Beltsys. El pull request se bloquea, un desarrollador aplica el patrón checks-effects-interactions, y recién ahí el análisis estático (Slither) y el fuzzing (Foundry) corren sobre la versión corregida. La IA acortó el tiempo de detección; no reemplazó ni el análisis estático ni la revisión humana final antes del deploy a mainnet.
¿Cuándo alcanza con IA + análisis estático y cuándo hace falta verificación formal?
No todos los contratos justifican el mismo nivel de esfuerzo. Un criterio razonable, cruzando lo que describen ambas fuentes, es pensar en función del valor gestionado y la superficie de ataque:
- Contratos que no manejan fondos de terceros (utilidades internas, contratos de gobernanza sin tesorería): IA + análisis estático (Slither/Mythril) suele ser proporcional al riesgo.
- Contratos DeFi con liquidez de usuarios (vaults, staking, lending simple): sumar fuzzing basado en propiedades (Echidna, Foundry) para cubrir edge cases que ni el modelo ni el análisis estático predicen solos.
- Bridges, stablecoins y protocolos de lending core: acá la recomendación de Beltsys de reservar verificación formal (Certora, Halmos) deja de ser opcional. El costo de una prueba matemática es bajo comparado con el de un exploit de nueve cifras.
- Cualquier contrato inmutable en mainnet: sin importar el nivel anterior, mantené revisión manual cruzada antes del deploy final. La IA agiliza el descarte de problemas obvios; el auditor humano decide sobre lo ambiguo.
¿Cuáles son los límites y errores frecuentes al usar IA para auditorías?
El límite principal es el contexto: la IA rinde mal si le das fragmentos de código aislados, porque no ve las dependencias entre contratos. La recomendación de Dev.to es usar RAG (Retrieval-Augmented Generation) para darle al modelo acceso al árbol completo del repositorio, no funciones sueltas copiadas y pegadas.
- Generación de invariantes: la IA puede escribir propiedades para herramientas de fuzzing tipo Echidna, prediciendo edge cases que un desarrollador suele pasar por alto.
- Falta de contexto de dominio: la manipulación de oráculos de precio, según la tabla de Beltsys, no es detectable por herramientas automáticas porque requiere entender la economía del protocolo, no solo el código.
- Human-in-the-loop obligatorio: la IA actúa como multiplicador de fuerza del auditor, no como sustituto, sobre todo en contratos que gestionan fondos de terceros.
¿Se puede automatizar todo el proceso y saltarse al auditor humano? No, al menos no en 2026. La lógica de negocio, que según Beltsys concentra pérdidas históricas por más de $1.200 millones, sigue siendo terreno de experiencia humana: no hay patrón que un modelo pueda memorizar cuando el problema es un incentivo económico mal diseñado, no una línea de código incorrecta.
Buenas prácticas para auditar contratos con IA
La práctica que más rinde es la inyección de contexto completo antes de pedirle nada al modelo: repositorio entero, especificación funcional, diagramas de arquitectura. Sin eso, cualquier resultado de la IA es una opinión sin fundamento, sin importar cuán bien redactado venga el JSON de salida.
- Contexto primero, prompt después: subí el árbol de dependencias completo vía RAG antes de pedir análisis de vulnerabilidades puntuales.
- Combiná capas: análisis estático (Slither, Mythril), fuzzing (Echidna, Foundry) y razonamiento LLM en el mismo pipeline, no en pasos aislados.
- Reservá verificación formal para lo crítico: Certora Prover o Halmos tienen sentido en bridges y stablecoins, no en cada función menor.
- Documentá el modelo de amenaza: sin eso, el auditor (humano o IA) tiene que adivinar la intención del código.
¿Qué está confirmado sobre la IA en auditorías de smart contracts y qué no?
Está confirmado que Slither, Mythril, Echidna, Foundry y Certora Prover son herramientas reales y usadas por firmas como Trail of Bits, ConsenSys Diligence y OpenZeppelin. También está confirmado que el enfoque multiagente (MAS) es la propuesta técnica descrita por Dev.to para 2026.
No está confirmado que exista un modelo comercial llamado “gpt-5-security-optimized”. Tampoco hay cifras verificadas sobre qué porcentaje de vulnerabilidades detecta la IA sola versus un equipo humano en auditorías reales de 2026. Tomalo con pinzas hasta que aparezca un benchmark independiente y público.
Errores comunes al implementar IA en la auditoría de contratos
- Pegar funciones sueltas en el prompt: sin el árbol de dependencias, la IA no ve interacciones entre contratos y se pierde bugs de lógica cruzada.
- Confiar el severity score sin revisión: un JSON que dice “severity: low” generado por un modelo no reemplaza el criterio de un auditor con experiencia en el dominio específico (DeFi, NFT, gobernanza).
- Saltear el fuzzing después del análisis de IA: generar invariantes con un LLM sirve, pero hay que correrlas igual en Echidna o Foundry, no basta con que “suenen bien”.
- Usar la IA como auditoría única en contratos de alto valor: bridges, stablecoins y protocolos de lending core siguen necesitando verificación formal y revisión manual cruzada.
Preguntas Frecuentes
¿Cómo se usa la inteligencia artificial para auditar smart contracts?
Se usa integrando modelos de lenguaje en el pipeline de CI/CD junto a herramientas de análisis estático como Slither, donde un sistema multiagente revisa flujo lógico, reentrancy y propiedades formales de forma paralela antes del deploy.
¿Qué herramientas de IA detectan vulnerabilidades como reentrancy en solidity?
Slither y Mythril detectan reentrancy mediante análisis estático y ejecución simbólica respectivamente, y se combinan con razonamiento de LLM para interpretar el contexto de negocio. Echidna y Foundry suman fuzzing basado en propiedades para encontrar edge cases adicionales.
¿La IA puede reemplazar a un auditor humano de smart contracts?
No. El propio enfoque de Dev.to describe a la IA como “force multiplier” dentro de un esquema human-in-the-loop. Las vulnerabilidades de lógica de negocio, que concentran más de $1.200 millones en pérdidas históricas según Beltsys, siguen requiriendo experiencia humana porque no son un patrón de código sino una decisión de diseño mal evaluada.
¿Cómo integrar IA en el CI/CD para revisar contratos antes de desplegarlos?
Se integra con un hook dentro de GitHub Actions que envía cada función modificada a un modelo con un prompt específico, devolviendo un JSON con vulnerabilidad, severidad y fix sugerido, tal como muestra el ejemplo conceptual de Dev.to. El contexto completo del repositorio vía RAG es clave para que el resultado sirva.
¿Qué es un sistema multiagente aplicado a la seguridad de blockchain?
Es una arquitectura donde varios agentes de IA trabajan en paralelo con roles distintos: uno analiza flujo lógico, otro patrones de reentrancy y otro verificación formal contra invariantes. Cada agente cubre una porción acotada del problema en vez de intentar auditar todo de una sola pasada.
Conclusión
Lo que cambió en 2026 no es que la IA “descubrió” las vulnerabilidades de siempre: reentrancy sigue siendo reentrancy desde 2016. Lo que cambió es que ahora hay una capa de modelos de lenguaje corriendo en paralelo con Slither, Echidna y Certora dentro del mismo pipeline de CI/CD, revisando cada commit antes de que llegue a producción. Eso reduce la ventana entre “se introdujo el bug” y “alguien lo vio”, que es exactamente el problema que costó $197 millones en marzo de 2025 según Beltsys.
Si estás por meter IA en tu flujo de auditoría, el orden importa más que la herramienta: primero contexto completo del repositorio, después capas combinadas (estático, fuzzing, IA), y verificación formal reservada para lo que de verdad mueve fondos de terceros. La IA acelera el proceso; no lo cierra.