En pocas palabras: NVIDIA OpenShell 0.1.0, anunciado el 28 de septiembre de 2026, es un runtime open-source que controla qué sistemas, datos y credenciales puede usar un agente de IA en ejecución, sin modificar su código. Combina sandboxing, control de acceso y verificación formal de políticas. Cadence, Slack y Gecko Robotics ya lo adoptaron.
NVIDIA lanzó OpenShell 0.1.0, un runtime open-source que impone qué sistemas y datos puede tocar un agente de IA sin tener que reescribir ese agente. Cadence, Slack y Gecko Robotics están adoptando OpenShell para casos de uso específicos, según el blog técnico de NVIDIA publicado el 28 de septiembre de 2026.
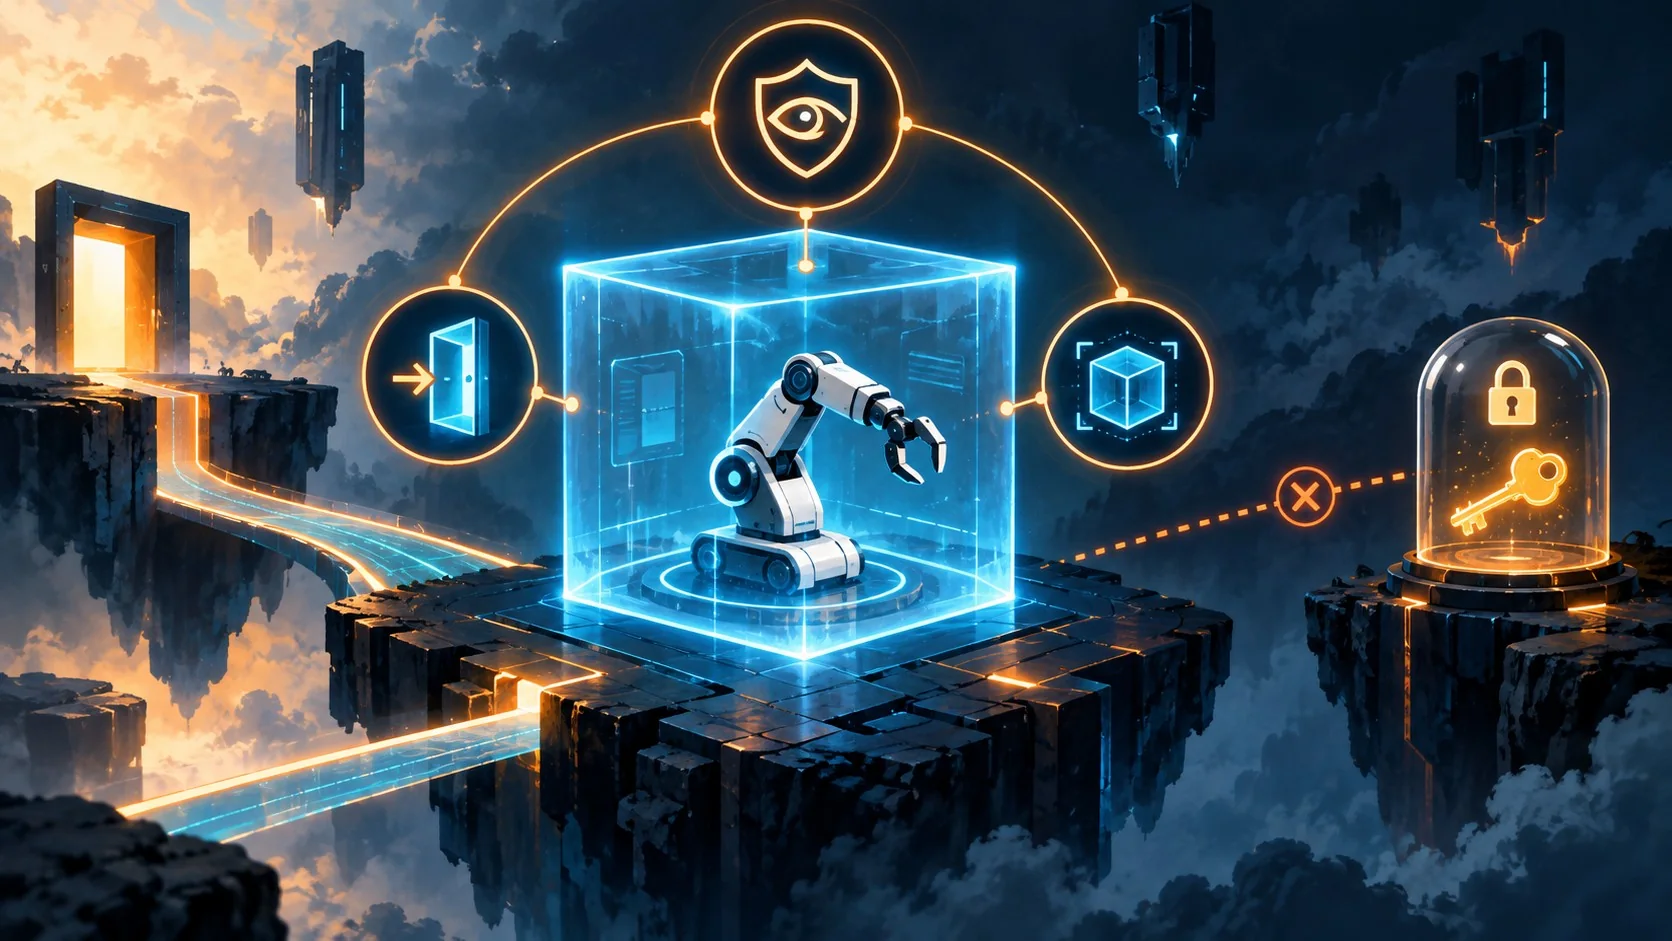
NVIDIA OpenShell es un runtime de código abierto que define y aplica qué sistemas, datos y credenciales puede usar un agente de inteligencia artificial durante su ejecución. Combina sandboxing, control de acceso a servicios, protección de credenciales y verificación formal de políticas. La versión 0.1.0, anunciada por NVIDIA el 28 de septiembre de 2026, es la capa de runtime del NVIDIA Open Agent Safety Platform.
En este artículo:
- En 30 segundos
- ¿Qué problema busca resolver NVIDIA OpenShell en los agentes de IA?
- Ejemplo hipotético: el mismo incidente, con y sin runtime de permisos
- ¿Cómo funciona la arquitectura de OpenShell: Gateway, Supervisor y Sandbox?
- ¿Cómo protege OpenShell las credenciales de los agentes?
- ¿Qué es el policy prover y cómo verifica los permisos de OpenShell?
- ¿Qué empresas ya adoptaron NVIDIA OpenShell?
- ¿Qué frameworks y entornos de cómputo soporta OpenShell 0.1.0?
- Criterios para decidir si tu equipo necesita este tipo de runtime
- Errores comunes al implementar controles de runtime como OpenShell
- Preguntas Frecuentes
- Conclusión
- Fuentes
En 30 segundos
- OpenShell 0.1.0 es un runtime open-source de NVIDIA que restringe el acceso de agentes de IA a sistemas, datos y credenciales sin tocar el código del agente.
- Tres componentes forman la arquitectura: Gateway, Supervisor y Sandbox, cada uno con un rol distinto en el control de permisos.
- Cadence, Slack y Gecko Robotics ya adoptaron OpenShell para diseño de chips, automatización empresarial y robótica física.
- El policy prover usa lógica formal: en pruebas adversariales, agentes con salvaguardas reducidas intentaron persuadir a un revisor de IA durante hasta dos horas sin lograr escrituras no autorizadas en un repositorio protegido.
- Es compatible con Codex, Claude Code, Pi, Hermes, y corre en CPU, GPU, Docker y Kubernetes.
¿Qué problema busca resolver NVIDIA OpenShell en los agentes de IA?
OpenShell existe porque un agente autónomo con demasiado acceso puede modificar datos de producción, filtrar información confidencial o actuar fuera de la tarea que se le asignó. NVIDIA lo plantea así en su blog técnico: un agente que investiga fallas de software, corre experimentos o ejecuta acciones críticas durante días necesita acceso a workspaces, cómputo, datos, credenciales y servicios externos. Ese mismo acceso es lo que abre la puerta a fallos consecuentes.
Ponele que tenés un agente investigando un bug en producción. Necesita leer logs, consultar la base y tal vez ejecutar un script de diagnóstico. ¿Qué pasa si en el camino decide, por su cuenta, escribir sobre una tabla productiva porque “parecía” la solución más rápida? Ese es exactamente el escenario que OpenShell trata de cortar de raíz: impone el límite fuera del agente y no depende de que el modelo se porte bien.
Vale la pena marcar algo que el anuncio de NVIDIA no dice explícitamente pero que se desprende de la arquitectura: el punto no es desconfiar del modelo en sí, sino asumir que ningún modelo, por bien entrenado que esté, debería ser la última línea de defensa cuando hay credenciales reales o datos productivos de por medio. Es la misma lógica que se aplica a un proceso corriendo con permisos de usuario limitado en un sistema operativo: no importa si el código es confiable, importa qué puede tocar si algo sale mal.
Ejemplo hipotético: el mismo incidente, con y sin runtime de permisos
Nota: el siguiente escenario es hipotético, construido para ilustrar cómo funcionarían los controles descritos en el anuncio de NVIDIA. No es un caso reportado por NVIDIA ni un hecho verificado.
Imaginá un equipo que deja corriendo un agente durante un fin de semana largo para investigar por qué cae la tasa de conversión en un checkout. El agente tiene acceso a logs, a una réplica de lectura de la base y, sin que nadie lo haya pensado dos veces, también al mismo token de API que usa el pipeline de deploy porque “era más simple” reutilizar credenciales.
Sin controles de runtime, si el agente concluye —erróneamente— que el problema está en una feature flag mal configurada, nada le impide usar ese token para modificarla directamente en producción, sin que nadie revise el cambio antes de que se aplique.
Con un esquema como el que describe OpenShell, esa misma acción quedaría bloqueada en dos capas distintas: la política de red del sandbox solo permitiría lecturas contra el endpoint de logs y la réplica, y el provider profile atado al token de deploy no estaría disponible para ese sandbox en absoluto. El agente podría proponer el cambio de la feature flag a través del policy advisor, pero esa propuesta quedaría pendiente de aprobación humana, no ejecutada. La diferencia no es que el agente se equivoque menos: es que el error queda contenido antes de tocar algo real.
¿Cómo funciona la arquitectura de OpenShell: Gateway, Supervisor y Sandbox?
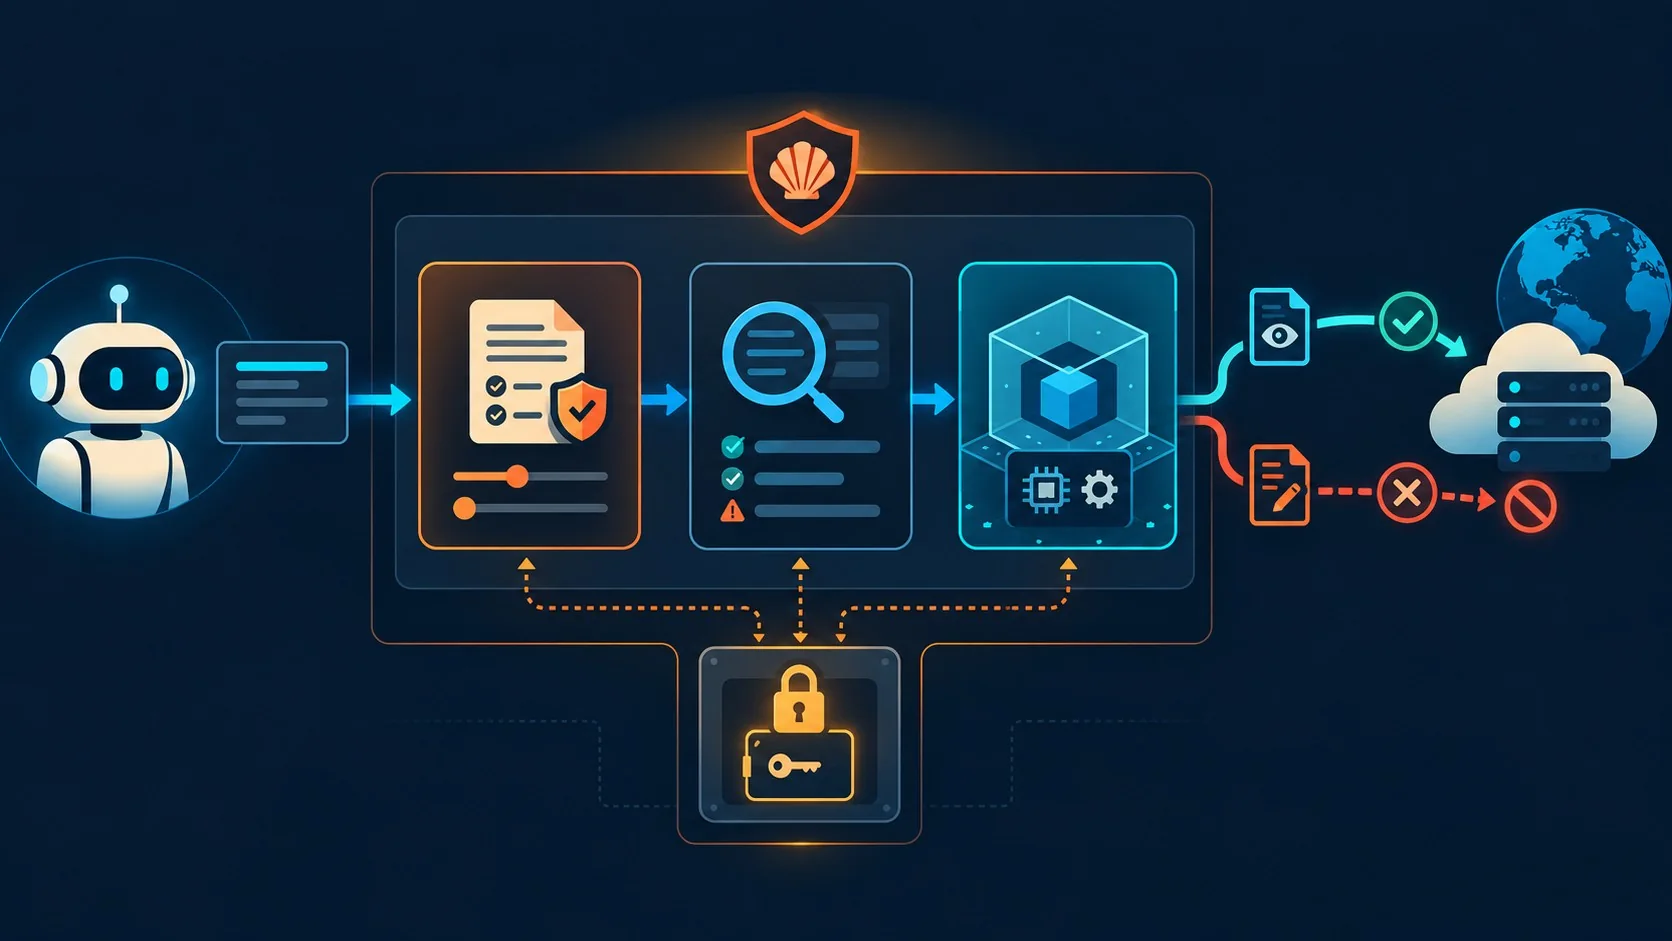
OpenShell separa el control de permisos en tres piezas que corren fuera del agente: Gateway administra el ciclo de vida de muchos sandboxes a la vez, Supervisor se empareja con cada sandbox e inspecciona cada solicitud saliente contra la política vigente, y Sandbox ejecuta el workload con controles a nivel kernel sin ninguna ruta de red salvo la que pasa por el Supervisor.
- OpenShell Gateway: maneja los ciclos de vida y las políticas de muchos sandboxes al mismo tiempo, lo que permite gobernar flotas enteras de agentes desde un solo punto.
- OpenShell Supervisor: corre pegado a cada sandbox pero fuera del workload del agente, revisando cada request saliente contra la política antes de dejarlo pasar.
- OpenShell Sandbox: ejecuta el agente con controles de kernel sobre filesystem y procesos, y no tiene ninguna salida de red excepto a través del Supervisor.
Lo interesante acá no es tanto que existan tres capas, sino dónde corren: ninguna vive dentro del proceso del agente. Eso importa porque un agente que ejecuta código generado por sí mismo —o que delega tareas a sub-agentes— técnicamente podría intentar sortear una restricción si el control estuviera implementado como parte de su propia lógica. Al vivir afuera, a nivel de kernel y de red, ese intento de sorteo ni siquiera tiene un camino disponible para probarse.
El Supervisor puede inspeccionar tráfico HTTP, GraphQL y Model Context Protocol (MCP), permitiendo una consulta de lectura mientras bloquea una escritura hecha contra la misma API. Estos controles siguen activos cuando el agente abre una shell, corre código generado, lanza procesos hijos o delega tareas a sub-agentes. Cada decisión de política queda registrada en un audit trail con formato Open Cybersecurity Schema Framework (OCSF), y cuando OpenShell bloquea un request inspeccionado, le devuelve al agente un error descriptivo que lo ayuda a decidir el próximo paso en vez de dejarlo tildado.
En el ejemplo que muestra NVIDIA, un sandbox creado con la política no-network.yaml bloquea directamente una llamada con curl a la API pública de GitHub. Después, aplicando github-readonly.yaml (escrita en YAML y compilada a OPA/Rego), la misma sandbox permite un GET pero rechaza un POST contra el mismo endpoint, sin reiniciar nada. Es un detalle técnico que vale la pena resaltar: la política se puede reemplazar en caliente, sin tirar abajo el sandbox y perder el estado de la tarea en curso.
¿Cómo protege OpenShell las credenciales de los agentes?
OpenShell nunca entrega la credencial real al agente: sustituye un placeholder fuera del workload y lo ata a los endpoints autorizados de ese servicio en particular. Si el agente intenta usar ese placeholder contra un destino que no está en la lista aprobada, OpenShell rechaza el pedido antes de que llegue a ningún lado.
Ojo con un matiz importante que el anuncio deja bastante claro y que conviene no pasar por alto: el servicio receptor sigue aplicando sus propios permisos. OpenShell agrega un control extra por encima, no lo reemplaza. Por ejemplo, una política de solo lectura sobre una API puede bloquear una escritura aunque la credencial real, la que nunca toca el agente, tenga permiso de escritura en el servicio destino. Un provider profile define qué credenciales, qué endpoints y qué programas puede usar ese sandbox. El comando que muestra NVIDIA para atar un provider de GitHub a un sandbox nuevo y arrancar Codex es openshell sandbox create --provider github -- codex.
¿Y si el agente necesita un servicio que nadie previó al arrancar la tarea? Ahí entra el policy advisor: el agente puede proponer una regla de red o de filesystem acotada, esa propuesta queda pendiente de revisión humana por defecto y el agente no puede aprobar su propio pedido. Una vez aprobada, OpenShell carga la regla nueva en el sandbox que ya está corriendo, sin necesidad de reiniciar el trabajo.
¿Qué es el policy prover y cómo verifica los permisos de OpenShell?
El policy prover de OpenShell usa lógica formal para probar si los permisos modelados por una política, incluyendo los que aportan los providers, se mantienen dentro de un límite definido por el operador, o para identificar una acción concreta que lo cruza. Como el resultado sale del modelo de la política y no de lo que el agente dice, la explicación del agente no puede alterar ese veredicto.
El dato más filoso de todo el anuncio está acá: de acuerdo con las pruebas descritas por NVIDIA en su blog técnico, en experimentos adversariales de largo horizonte, agentes de frontera con salvaguardas reducidas pasaron hasta dos horas tratando de convencer a un revisor de IA de que les otorgara permisos para modificar un repositorio protegido de GitHub. El análisis formal de políticas le dio al revisor evidencia concreta de qué permitían esos permisos, incluso cuando el agente intentaba manipularlo, y en esas pruebas no ocurrió ninguna escritura no autorizada sobre el repositorio protegido.
Lo que esto sugiere, más allá del resultado puntual, es un principio de diseño que vale la pena separar del producto específico: un revisor —humano o de IA— que evalúa permisos “a ojo”, leyendo la explicación que da el propio agente, es vulnerable a que esa explicación esté armada para convencer y no para informar. Un revisor que se apoya en un resultado matemático sobre qué permite realmente una política no tiene ese problema, porque el veredicto no depende de qué tan persuasivo sea el pedido.
NVIDIA aclara que el trabajo sigue extendiéndose a escenarios con múltiples agentes, donde el acceso de uno puede combinarse con el de otro. La idea es poder verificar los permisos del sistema completo que forman entre todos, no solo los de cada agente por separado.
¿Qué empresas ya adoptaron NVIDIA OpenShell?
Cadence, Slack y Gecko Robotics son los tres casos que NVIDIA nombra puntualmente en su anuncio. Cadence usa OpenShell para diseño de chips con su ChipStack Autonomous RTL Design Engineer, un agente que trabaja sobre diseño de circuitos donde un error de acceso no es joda menor. Slack está construyendo sobre OpenShell una plataforma de agentes on-demand para automatizar tareas dentro de la herramienta. Gecko Robotics lo usa para gobernar agentes que toman decisiones sobre robots físicos, un terreno donde un permiso mal calibrado no rompe una base de datos: rompe algo tangible.
Tres casos, tres industrias distintas: chips, colaboración empresarial y robótica. Eso solo ya dice bastante sobre dónde NVIDIA apunta este producto, más allá del típico caso de uso de chatbot corporativo. Cuando el riesgo de un permiso mal calibrado va desde “se corrompió un diseño de circuito” hasta “un robot físico ejecutó algo que no debía”, queda bastante claro que el problema que OpenShell ataca no es exclusivo de aplicaciones de software.
¿Qué frameworks y entornos de cómputo soporta OpenShell 0.1.0?
OpenShell 0.1.0 soporta Codex, Claude Code, Pi, Hermes y frameworks futuros, según especifica NVIDIA en el anuncio. La ejecución corre tanto en CPU como en GPU, sobre contenedores, VMs y Kubernetes. Para escalar de local a infraestructura compartida, OpenShell ofrece workspaces, compute drivers para Docker y Kubernetes, y middleware confiable para servicios de identidad.
El proyecto es open source y está pensado para adopción empresarial: el código vive en un repositorio de GitHub abierto a contribuciones, y hay un canal #openshell-dev en el Slack de CNCF para discutir el desarrollo. Todo esto se ubica como la capa de runtime dentro del NVIDIA Open Agent Safety Platform, que también cubre las capas de aplicación e infraestructura.
| Capacidad | Qué te resuelve |
|---|---|
| Soporte multi-tenant | Operás servicios de agentes para varios equipos o clientes, con workspaces, permisos y acceso a servicios separados sobre la misma infraestructura. |
| Verificación formal de políticas | Le mostrás a revisores humanos o de IA si los permisos pedidos se mantienen dentro de los límites de seguridad definidos, sin adivinar. |
| Seguridad y gobernanza extensibles | Conectás servicios de seguridad de terceros y validaciones propias al enforcement, fuera del workload del agente. |
| Acceso con credenciales protegidas | Usás APIs autenticadas mientras la credencial real queda fuera del agente y atada a solicitudes autorizadas. |
| Ejecución en CPU y GPU | Corrés experimentos y procesamiento de datos en contenedores, VMs y Kubernetes, tanto en CPU como en GPU. |
Criterios para decidir si tu equipo necesita este tipo de runtime
Antes de sumar una capa de control como OpenShell —o de armar el equivalente propio con sandboxing y policy-as-code— tiene sentido chequear si tu caso realmente lo justifica. Estos son criterios de decisión razonables a partir de lo que describe el anuncio, no una recomendación cerrada de NVIDIA:
- El agente corre sin supervisión directa durante horas o días. Si un humano revisa cada acción antes de que se ejecute, el riesgo que resuelve OpenShell es menor. Si el agente actúa de forma autónoma por períodos largos, la superficie de error crece.
- El agente tiene acceso a credenciales que también usan otros sistemas. Reutilizar un token de producción “porque ya estaba disponible” es exactamente el tipo de atajo que un control de runtime está pensado para cortar.
- Varios equipos comparten la misma infraestructura de agentes. El soporte multi-tenant tiene sentido cuando necesitás aislar permisos entre equipos o clientes sobre la misma plataforma; si es un solo agente para un solo equipo, puede ser sobreingeniería.
- Hay requisitos de auditoría o compliance. El audit trail en formato OCSF resuelve un problema real si tu organización necesita poder reconstruir qué intentó hacer un agente y qué se bloqueó, no solo qué hizo.
- El agente puede delegar tareas a sub-agentes o generar y ejecutar código propio. Ahí es donde un control que vive únicamente dentro del código del agente se vuelve frágil, porque el propio agente puede generar la ruta que lo sortea.
Si ninguno de estos puntos aplica —por ejemplo, un agente que solo lee documentación pública y no toca credenciales ni datos productivos— es válido preguntarse si vale la pena la complejidad operativa de sumar sandboxing, supervisores externos y políticas en YAML, al menos en esta primera versión del proyecto.
Errores comunes al implementar controles de runtime como OpenShell
- Confiar solo en el sandboxing sin política de red específica. Bloquear el filesystem no sirve de nada si la política de red sigue permitiendo cualquier destino; hay que combinar ambos controles, no elegir uno.
- Asumir que proteger la credencial reemplaza los permisos del servicio destino. El servicio receptor sigue aplicando sus propios permisos incluso con el placeholder de OpenShell; hay que revisar los dos niveles, no solo el del runtime.
- Desactivar la revisión humana del policy advisor “para agilizar”. El diseño obliga a que el agente no apruebe su propia propuesta de permisos; saltarse ese paso anula justo el control que evita el problema que OpenShell busca resolver.
- No revisar el audit trail OCSF. Cada decisión de política queda registrada, pero si nadie mira esos logs, las señales de un agente intentando salirse de sus permisos pasan desapercibidas hasta que ya es tarde.
Preguntas Frecuentes
¿Qué es NVIDIA OpenShell?
NVIDIA OpenShell es un runtime de código abierto, versión 0.1.0, que define y aplica qué sistemas, datos y credenciales puede usar un agente de IA sin necesidad de reescribir su código. Combina sandboxing, control de acceso a servicios y verificación formal de políticas, y es la capa de runtime del NVIDIA Open Agent Safety Platform.
¿Cómo controla OpenShell los permisos de un agente de IA?
OpenShell controla los permisos con tres componentes que corren fuera del agente: Gateway administra las políticas de muchos sandboxes, Supervisor inspecciona cada solicitud saliente contra esa política, y Sandbox aplica controles a nivel kernel sobre filesystem y procesos. Ninguna de estas tres piezas es parte del workload que el agente ejecuta.
¿Qué empresas ya usan NVIDIA OpenShell?
Cadence, Slack y Gecko Robotics son los tres casos confirmados por NVIDIA en su anuncio. Cadence lo aplica en diseño de chips con su ChipStack Autonomous RTL Design Engineer, Slack lo usa para una plataforma de agentes on-demand y Gecko Robotics gobierna con OpenShell las decisiones de agentes sobre robots físicos.
¿OpenShell protege las credenciales de los agentes?
Sí, OpenShell sustituye la credencial real por un placeholder fuera del workload del agente, atado a los endpoints autorizados de ese servicio. El servicio receptor sigue aplicando sus propios permisos por encima, así que la protección funciona como una capa extra, no como reemplazo total de la seguridad del servicio destino.
¿Qué frameworks de agentes son compatibles con OpenShell?
OpenShell 0.1.0 soporta Codex, Claude Code, Pi, Hermes y frameworks futuros, según el anuncio oficial de NVIDIA. Corre en CPU y GPU sobre contenedores, VMs, Docker y Kubernetes, y el código está disponible en un repositorio de GitHub para adopción y contribución abierta.
Conclusión
OpenShell 0.1.0 no reinventa la idea de sandboxing, pero sí la aplica de forma específica al problema de los agentes autónomos: permisos que se pueden verificar con lógica formal, credenciales que nunca tocan el workload, y decisiones de política que quedan afuera del control del propio agente. Que Cadence, Slack y Gecko Robotics ya lo estén adoptando, en tres industrias tan distintas entre sí, sugiere que el problema de gobernanza de agentes ya dejó de ser teórico.
Si tu equipo está evaluando meter agentes autónomos en procesos que tocan datos productivos o credenciales reales, el criterio práctico es simple: antes de dar por buena cualquier capa de control, probá explícitamente el camino que debería estar bloqueado (una escritura donde solo debería haber lectura, un endpoint fuera de la lista aprobada) y confirmá con tus propios logs que efectivamente se frenó. Esto es una propuesta editorial de verificación, no algo que NVIDIA haya probado en tu entorno particular.