En pocas palabras: El 15 de octubre de 2026 GitHub lanzó en disponibilidad general el agentic autofix para alertas de code scanning: Copilot explora el código, propone una corrección, la valida con CodeQL y abre un pull request en borrador para revisión. Está disponible en GitHub Enterprise Cloud.
El 15 de octubre de 2026 GitHub lanzó en disponibilidad general el agentic autofix para alertas de code scanning: asignás la alerta a Copilot, que explora el código, propone una corrección, la valida con CodeQL y abre un pull request en borrador para tu revisión.
El agentic autofix de GitHub es una función de Copilot para clientes de GitHub Code Security y GitHub Advanced Security en GitHub Enterprise Cloud. Sirve para remediar alertas de code scanning: Copilot recorre los archivos relevantes del repositorio, genera un arreglo, vuelve a correr CodeQL para confirmar que la alerta se cierra y entrega un pull request en borrador. Una persona lo revisa antes de que algo llegue a la rama principal.
En este artículo:
- En 30 segundos
- ¿Cómo funciona el agentic autofix de GitHub paso a paso?
- ¿Cómo asignar una alerta de code scanning a Copilot?
- ¿Qué se necesita para activar agentic autofix en GitHub?
- ¿Cuánto cuesta y cómo se factura el agentic autofix?
- ¿Qué límites tiene el agentic autofix y qué conviene revisar?
- Errores comunes al activar el agentic autofix
- Preguntas Frecuentes
- Conclusión
- Fuentes
En 30 segundos
- El anuncio salió el 15/10/2026 y la función está en disponibilidad general para Code Security y Advanced Security en GitHub Enterprise Cloud, incluida la versión con data residency.
- Podés asignar una alerta a Copilot desde la interfaz, seleccionar hasta 25 alertas para un solo pull request o usar la REST API con
copilot-swe-agent[bot]. - Solo funciona con alertas de la rama por defecto. Las que aparecen únicamente en pull requests u otras ramas quedan afuera.
- Consume AI Credits del presupuesto de Code Security y minutos de GitHub Actions. El changelog no publica montos.
- Un administrador de la empresa tiene que habilitar la política “Agentic autofix” y definir un método de facturación de Copilot.
¿Cómo funciona el agentic autofix de GitHub paso a paso?
Al asignar una alerta de code scanning a Copilot, el agente explora los archivos relevantes, genera una corrección, reejecuta CodeQL para comprobar que la alerta se cierra, itera si hace falta y abre un pull request en borrador. Según el changelog oficial de GitHub, trabaja “the way a developer would”, es decir, como lo haría un desarrollador.
- Exploración: Copilot revisa los archivos relevantes de todo el código, no solo la línea que marca la alerta.
- Propuesta: genera un arreglo candidato.
- Validación: vuelve a correr CodeQL para confirmar que la corrección cierra la alerta.
- Iteración: si la validación falla, reintenta y después abre el pull request en borrador.
El pull request trae tres cosas: un resumen del arreglo, la explicación de por qué cierra la alerta y los pasos de validación que Copilot siguió. Si el resultado no te convence, le pedís cambios comentando en el pull request o interactuando con la sesión en la pestaña Agents del repositorio.
Esa trazabilidad es lo que más me interesa (más que la corrección en sí). Revisar un parche sin saber cómo se validó es adivinar; revisarlo con la evidencia al lado cambia la conversación. Ya publicamos antes la comparativa entre Cursor y Copilot.
¿Cómo asignar una alerta de code scanning a Copilot?
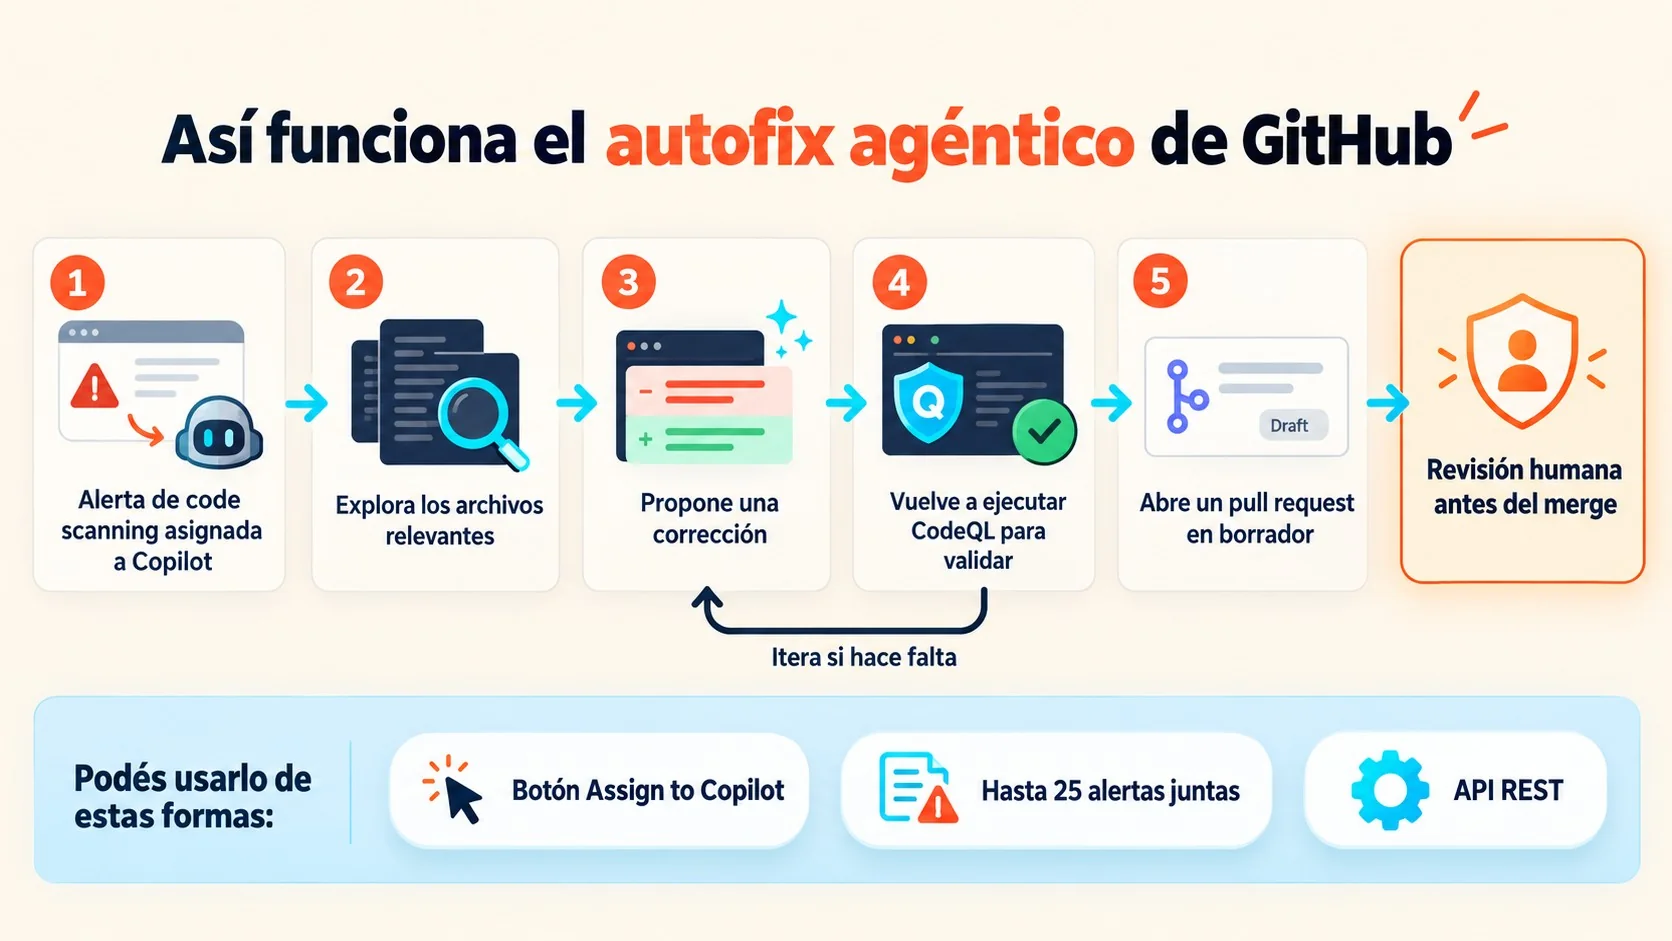
Hay tres vías: el botón “Assign to Copilot” en una alerta individual, la selección masiva de hasta 25 alertas en la lista de alertas o en una security campaign, y la REST API “Update a Code Scanning Alert”. Cuando la función está habilitada, el botón reemplaza la opción gratuita “Generate Fix”.
Desde una alerta individual
Abrís cualquier alerta de la rama por defecto y tocás “Assign to Copilot”. Es la vía para empezar, con una alerta que entiendas bien y puedas juzgar.
Desde la lista de alertas o una security campaign
Podés seleccionar hasta 25 alertas para que Copilot las resuelva juntas en un único pull request, tanto en la lista de alertas del repositorio como en una security campaign, según el mismo anuncio. Ponele que tenés 40 alertas abiertas (ejemplo hipotético): con ese tope, necesitás al menos dos selecciones. Eso sí, un pull request con 25 arreglos mezclados es más difícil de revisar que uno con tres, y esa decisión la tomás vos.
Con la REST API
La tercera vía usa la API “Update a Code Scanning Alert” y consiste en poner assignees con el valor ["copilot-swe-agent[bot]"]. Este es el fragmento del cuerpo de la solicitud que menciona la fuente:
{
 "assignees": ["copilot-swe-agent[bot]"]
}
El changelog no detalla la ruta completa ni otros campos de la llamada, así que para armar un script revisá la documentación de la API antes de automatizar nada. Esto se conecta con lo que analizamos en cuánto cuestan los planes de Copilot.
¿Qué se necesita para activar agentic autofix en GitHub?
Hace falta ser cliente de GitHub Code Security o GitHub Advanced Security en GitHub Enterprise Cloud (incluido el esquema con data residency), que un administrador de la empresa habilite la política “Agentic autofix” y que haya un método de facturación de Copilot definido. Lo confirma el anuncio oficial.
- Primero, la política de empresa: un administrador de la empresa activa “Agentic autofix” en las políticas de Advanced Security.
- Después, la configuración de Code Security: un administrador de la organización o del repositorio lo enciende en los ajustes de Code Security.
- Por último, la facturación: tiene que haber un método de facturación de Copilot definido.
Si no ves el botón “Assign to Copilot”, revisá esa cadena en orden. El corte casi siempre está en el nivel de empresa.
¿Cuánto cuesta y cómo se factura el agentic autofix?
El agentic autofix consume AI Credits del presupuesto de Code Security y minutos de GitHub Actions. El changelog no publica precios ni montos por alerta, así que no hay una cifra confiable para citar. Para estimar el gasto, hay que mirar la documentación de facturación por uso de Copilot y medir en tu propia cuenta.
Dónde mirar el consumo: el uso de AI Credits aparece en la sección “AI usage” de facturación y licencias de la empresa, bajo el producto “Advanced Security”. También podés fijar presupuestos a nivel de SKU para los AI Credits de Code Security. Tema relacionado: riesgos de seguridad en agentes de IA.
Un costo con dos medidores (créditos y minutos de Actions) es más fácil de subestimar que uno solo. Antes de abrirlo a toda la organización, conviene fijar un tope de presupuesto y revisar la primera semana de consumo.
¿Qué límites tiene el agentic autofix y qué conviene revisar?
La función solo soporta alertas de la rama por defecto: las detectadas únicamente en pull requests u otras ramas no se pueden asignar a Copilot. Además, el resultado es un pull request en borrador, o sea que nada se mezcla solo y hace falta una revisión humana.
Lo que sigue es análisis editorial, no dato de la fuente. Lo que el changelog describe es un flujo con validación de CodeQL, y eso confirma que la alerta se cierra. No dice, ni se puede inferir, que el cambio no rompa el comportamiento de tu aplicación: eso sigue dependiendo de tus tests y de quien revisa.
Una propuesta de criterio para el primer mes, que es nuestra y no de GitHub:
- Empezá chico: elegí entre tres y cinco alertas de repositorios con buena cobertura de tests.
- Definí quién revisa: un responsable por pull request, con la validación de CodeQL y los tests de integración a la vista.
- Anotá el consumo: compará créditos y minutos de Actions gastados contra alertas cerradas.
- Mirá qué rechazás: si descartás muchos pull requests, ese patrón te dice dónde la función no rinde en tu código.
Un caso hipotético: tu equipo de seguridad tiene 12 alertas de inyección SQL en un servicio con tests sólidos. Asignás las primeras tres, revisás los pull requests con el resumen y los pasos de validación, y recién ahí decidís si juntás el resto en un lote. Con un servicio sin tests, en cambio, yo lo pensaría dos veces antes de aceptar cualquier arreglo automático. Más contexto en reescritura de código a Rust con IA.
Dicho esto, la función es una mejora concreta sobre el “Generate Fix” gratuito, que queda reemplazado por el botón nuevo cuando la política está habilitada. Habría que ver cuántos equipos aceptan pagar por ese salto en autonomía.
Errores comunes al activar el agentic autofix
- Buscar el botón sin haber habilitado la política de empresa: si el administrador de la empresa no activó “Agentic autofix”, la organización no puede encenderlo. Empezá por ahí.
- Esperar que arregle alertas de ramas de trabajo: solo cubre la rama por defecto. Si la alerta aparece únicamente en un pull request, tenés que resolverla a mano o esperar a que llegue a la rama principal.
- Mezclar 25 alertas sin criterio: el tope de 25 es un límite técnico, no una recomendación. Agrupá por tipo de vulnerabilidad o por módulo para que el pull request sea revisable.
- Tomar el “CodeQL pasa” como aprobación final: la validación confirma que la alerta se cierra. Los tests de regresión y la revisión de código siguen siendo tuyos.
- Olvidar el presupuesto: sin tope por SKU en los AI Credits de Code Security, el consumo se descubre cuando llega la factura.
Preguntas Frecuentes
¿Qué es el agentic autofix de GitHub para alertas de code scanning?
Es una función de Copilot, en disponibilidad general desde el 15 de octubre de 2026, que corrige alertas de code scanning. Explora el código, propone un arreglo, lo valida con CodeQL y abre un pull request en borrador para revisión humana.
¿Cómo asigno una alerta de code scanning a Copilot?
Con el botón “Assign to Copilot” en una alerta de la rama por defecto, seleccionando hasta 25 alertas en la lista del repositorio o de una security campaign, o por la REST API con assignees igual a ["copilot-swe-agent[bot]"].
¿Qué necesito para activar agentic autofix en mi organización?
Necesitás GitHub Code Security o GitHub Advanced Security en GitHub Enterprise Cloud, la política “Agentic autofix” habilitada por un administrador de la empresa, la función encendida en la configuración de Code Security y un método de facturación de Copilot definido.
¿Agentic autofix tiene costo adicional?
Sí, consume AI Credits del presupuesto de Code Security y minutos de GitHub Actions. El changelog no publica precios ni montos. El uso aparece en “AI usage” de la facturación de la empresa, bajo el producto “Advanced Security”.
¿Agentic autofix puede corregir alertas de otras ramas o de pull requests?
No. Solo soporta alertas de code scanning de la rama por defecto del repositorio. Las alertas detectadas únicamente en pull requests u otras ramas no se pueden asignar a Copilot.
Conclusión
El agentic autofix de GitHub pasa de ser un parche sugerido a un flujo con exploración, validación con CodeQL y un pull request documentado. Eso reduce el trabajo mecánico de remediar alertas, pero no elimina la revisión: el borrador es tuyo para aprobar o rechazar.
Si administrás seguridad en una empresa con Enterprise Cloud, el próximo paso es concreto: pedí que se habilite la política, fijá un presupuesto de AI Credits y probá con pocas alertas en repositorios con buenos tests. Medí cuántos pull requests aceptás sin cambios antes de ampliar el alcance.